PHPの脆弱性と飲食店のホームページ|シリーズまとめ・最新情報と更新履歴
 matokaスタッフ
2026年10月21日から22日にかけて、IPA(情報処理推進機構)が、ホームページを外から乗っ取られるおそれのある欠陥について注意喚起を出しました。欠陥が見つかったのは、WordPressなど多くのホームページの裏側で動いている「PHP」というプログラムです(この記事では「PHPの脆弱性」と呼びます。ニュースでは「PHP2Shell」とも呼ばれています)。
このページは、飲食店オーナー向けに書いた、PHPの脆弱性についての連載の入口です。要点、状況に合わせて読む記事、公式情報の最新の要点、確認に使う公式の情報源、更新履歴をここにまとめています。続報があれば、このページの更新履歴に記録します。
このページの前提
- 確定:IPA・PHPの開発元・CERT-EU(欧州の公的なセキュリティ機関)が公表した脆弱性の内容と修正版
- 情報源により異なる:実際に悪用されているかどうか
- 変わる:レンタルサーバー各社の対応状況
- 最終確認日:2026年10月23日
サーバーの設定変更や復旧作業は、契約しているサーバー会社・制作会社の担当です。この連載は飲食店の集客を支援する立場から「何を確認し、誰に聞くか」を整理したもので、技術的な作業手順は扱いません。
30秒でわかるPHPの脆弱性
- 何が起きた:ホームページの裏側で動く「PHP」に、外部の第三者がサーバーを操作できるおそれのある欠陥が2件見つかりました。深刻度は10点満点で9.2です。
- 誰に関係する:WordPressなど、借りたサーバーでホームページや予約の仕組みを動かしている店です。店のスマホ・Wi-Fi・レジは関係ありません。
- なぜ急ぐ:修正版は10月21日夜(日本時間)に公開済みですが、古いPHP(8.1以前)には公式の修正版がなく、攻撃の手順も出回り始めています。
- まずやること:サーバー会社のお知らせを見る、PHPのバージョンを見る、制作会社に1通送る。自分でサーバーを直す作業はありません。
状況別:どの記事を読めばいいか
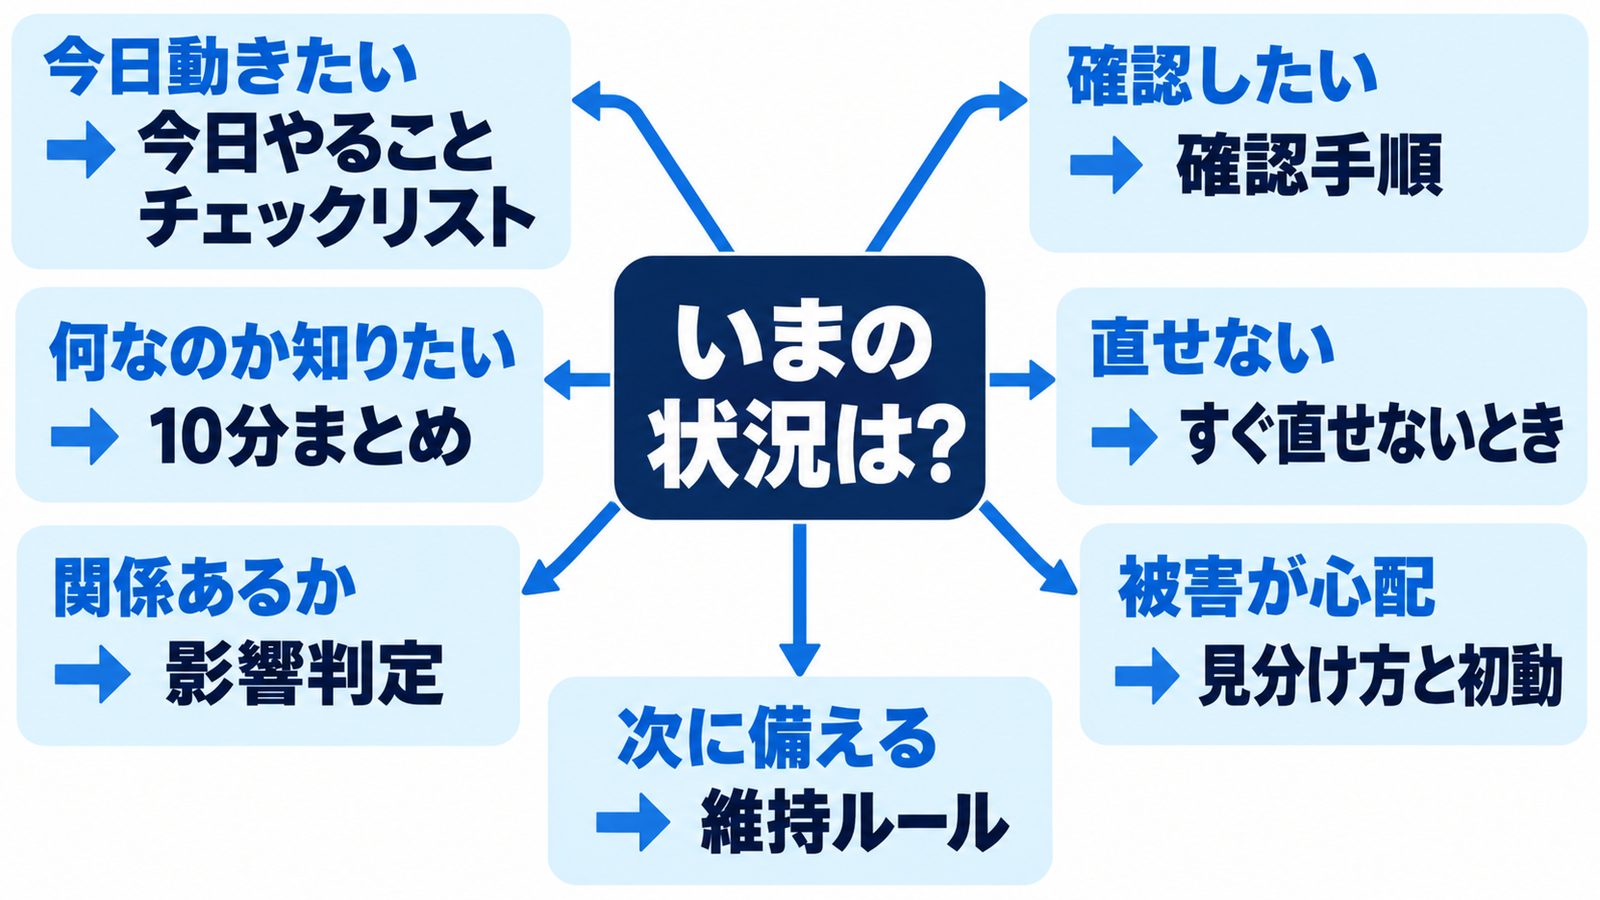
いまの状況に近いものから読んでください。上から順に読むと、全体像が分かるように作っています。
| いまの状況 | 読む記事 |
|---|---|
| とにかく今日動きたい | 今日やることチェックリスト 判定・5つの行動・サーバー各社の確認先・制作会社への文面 |
| そもそも何なのか知りたい | 10分まとめ(何が起きたのか) 用語の意味・経緯・急ぐ理由 |
| うちの店が関係あるか知りたい | うちの店は関係ある?影響判定 ホームページ・予約・ネット注文・POS・グルメサイト別 |
| 自分で確認したい | 確認の手順 サイトヘルスの見方・お知らせの読み方・質問の文面 |
| すぐには直せない | すぐ直せないとき 古いPHP・連絡がつかない制作会社・放置サイトの決め方 |
| 被害がないか心配 | 乗っ取られていないかの見分け方と被害時の初動 兆候のチェックと、最初に連絡する先 |
| 次に備えたい | 飲食店ホームページの最低限の維持ルール 年1回のチェックリスト |
公式情報の最新の要点(10月23日確認)
2026年10月23日18時に、各機関の公式ページを確認した内容です。変更があれば、このページの更新履歴に追記します。
IPA(日本)
- 10月21日に「事前準備のお願い」、22日に「PHPの脆弱性対策について」を掲載。22日のページの更新履歴は、10月23日の確認時点でも「掲載」の1件のみです。
- 悪用されると、遠隔の第三者によって任意のコードが実行される可能性があるとしています。基本の対策は修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)への更新です。
- 修正が難しい場合は、サポート状況の確認、アクセス制限などの暫定対策、公開の一時停止の要否の判断、移行や公開終了も含めた検討を求めています。
- 確認時点では、実際に悪用されたという記載はありません。
PHPの開発元(The PHP Group)
- 認証なしで遠隔からコードを実行できる欠陥で、更新が唯一の安全な修正だとしています。深刻度はCVSS 9.2です。
- PHP 8.1以前には公式の修正版がありません。PHP 8.2も2026年12月31日にサポートが終わります。
- 確認時点で、アドバイザリの追加の更新はありません。
CERT-EU(欧州)
- 10月21日に初版と追加情報(v1.1)を公表しています。
- 攻撃を試すためのプログラム(PoC)が出回り始め、すでに悪用されている可能性が高まったと評価しています。
JPCERT/CC(日本)
- 10月22日に注意喚起を公開しました。修正版への速やかな更新に加えて、すでに攻撃を受けていないかの調査を呼びかけています。
- 痕跡が見つからなくても、攻撃を受けていないとは断定できないとしています。確認の進め方は乗っ取られていないかの見分け方と初動にまとめています。
攻撃の試みの観測(Amazon)
- Amazonの脅威情報チームは10月21日、修正版の公開前の10月17日から攻撃の試みを観測し、公開後は広く攻撃が試みられていると発表しました。
- 試みが実際に成功したかどうかは分からないとしています。被害の規模を示す公式の発表は、確認時点ではありません。
レンタルサーバー各社
- 10月23日の確認時点で、エックスサーバー・さくらインターネット・ロリポップ!・ConoHa WINGは修正の適用を完了したとしています(エックスサーバーのPHP 5.5以下は準備中)。KAGOYAはレンタルサーバーが完了、マネージド専用・共用・WordPress専用は調整中です。
レンタルサーバー各社の対応状況は時間単位で変わるため、今日やることチェックリストの表と、各社の公式お知らせで確認してください。
信じなくていい話
- 「WordPressを最新にすれば直る」→ 直りません。欠陥はPHP本体にあり、PHPの更新はサーバー側の作業です。
- 「スマホやWi-Fi、レジを止めたほうがいい」→ 不要です。PHPはサーバーで動くもので、店の端末には入っていません。
- 「バージョンの数字が新しければ安全」→ 数字だけでは決まりません。サーバー会社が独自に修正を当てると、数字が変わらないことがあります。お知らせと合わせて判断してください。
- 「対策アプリを入れる」→ そういうものはありません。入れさせようとするメールやSMSは偽物を疑ってください。
ブックマークしておきたい公式の情報源
続報は、次の公式ページで確認できます。SNSやまとめサイトの情報は、必ずここで裏付けを取ってください。
- IPA「PHPの脆弱性対策について(PHP2shell)」:日本語の公式の注意喚起。更新履歴あり
- The PHP Group「PHP Security Advisory」:開発元の発表(英語)
- CERT-EU「Security Advisory 2026-018」:悪用状況の評価(英語)
- 契約しているレンタルサーバー会社の公式お知らせ(主な会社のリンクは今日やることチェックリストに掲載)
- IPA「企業組織向けサイバーセキュリティ相談窓口」:被害が疑われるときの初動の相談先
- 警察庁「サイバー事案に関する相談窓口」:金銭被害・脅迫・情報流出が疑われるとき
まとめ
- PHPの脆弱性は、ホームページの裏側で動くプログラム(PHP)に見つかった欠陥2件。関係するのは、借りたサーバーでホームページや予約の仕組みを動かしている店
- 迷ったら、まず今日やることチェックリスト。意味を知りたければ10分まとめから
- WordPressの更新やバージョンの数字だけで安心せず、サーバー会社のお知らせと制作会社への確認で判断する
- 続報は公式の情報源と、このページの更新履歴で確認する
ホームページを一時的に閉じることになっても、Googleビジネスプロフィール(Googleマップ)とSNSが整っていれば集客は止まりません。整え方は飲食店のAI×MEO対策ガイドにまとめています。
更新履歴
- 2026年10月23日18時:公式情報の要点を更新(JPCERT/CCの注意喚起、Amazonが発表した攻撃の試みの観測、レンタルサーバー各社の完了状況)。今日やることチェックリストの各社の対応状況、確認手順の読み方の例、10分まとめの悪用の状況を更新
- 2026年10月22日18時:連載7本(10分まとめ・影響判定・確認手順・すぐ直せないとき・見分け方と初動・維持ルール・このページ)を公開。今日やることチェックリストの各社の対応状況を18時時点に更新し、全記事に連載一覧を追加
- 2026年10月22日:初版。今日やることチェックリストを公開し、連載(10分まとめ・影響判定・確認手順・すぐ直せないとき・見分け方と初動・維持ルール)を作成。公式情報はIPA・PHP開発元・CERT-EUの10月22日時点の掲載内容を反映
出典
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日掲載・2026年10月22日確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日掲載・2026年10月23日確認)
- The PHP Group「PHP Security Advisory」(2026年10月21日・2026年10月23日確認)
- CERT-EU「Security Advisory 2026-018」(2026年10月21日 v1.1・2026年10月23日確認)
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日公開・2026年10月23日確認)
- Amazon Web Services「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日・2026年10月23日確認)
- IPA「企業組織向けサイバーセキュリティ相談窓口」/警察庁「サイバー事案に関する相談窓口」(2026年10月22日確認)
本記事は2026年10月23日時点で公表されている資料にもとづいています。状況は変わるため、実際の判断は最新の公式情報と、契約先のサーバー会社・制作会社への確認にもとづいて行ってください。本記事は技術的な設定作業の手順を示すものではありません。
投稿者プロフィール
-
飲食店専門のWEB集客支援を行う、matoka株式会社(東京都品川区西五反田)の編集チームです。
普段の仕事は、Googleビジネスプロフィールの運用と口コミ対応(MEO対策)、食べログ・ホットペッパーグルメなどグルメサイトの運用代行、SNS運用とホームページ制作、訪日外国人向けの多言語対応、AIを使ったMEO支援(droptip)、そして成果報酬型のインフルエンサーPR「clues restaurant」の運営です。
このブログには、その現場で実際に手を動かして分かったことを書いています。AI検索(ChatGPTなど)に自分の店がどう出るかの確かめ方、口コミ返信やGoogleマップ投稿の時短、グルメサイトとMEOの使い分け、多言語メニュー、求人票、決済まわりのリスクまで、テーマはすべて店舗からの相談が出発点です。
編集方針は2つあります。営業の合間にスマホで読んでも、その日のうちに1つ試せる形で書くこと。そして成果を保証せず、うまくいかない条件や向かない店舗も併せて書くことです。
集客の困りごとは、matoka.co.jp のお問い合わせページからご相談いただけます。