PHPの脆弱性とは?飲食店オーナー向け10分まとめ|何が起きた・誰に関係・なぜ急ぐ
 matokaスタッフ
「PHP2Shell」という聞き慣れない言葉を、ニュースやレンタルサーバー会社のお知らせで見かけた方も多いと思います。これは、ホームページの裏側で動くプログラムに見つかった、外からホームページを乗っ取られるおそれのある欠陥の呼び名です。この記事では、ここから先は「PHPの脆弱性」と呼びます(脆弱性=プログラムの欠陥のことです)。2026年10月21日から22日にかけて、IPA(情報処理推進機構)が続けて注意喚起を出し、レンタルサーバー各社が修正の適用や緊急メンテナンスを相次いで告知しました。
ただ、「そもそもPHPとは何か」「なぜ飲食店に関係するのか」を説明した情報は多くありません。この記事では、飲食店オーナーが10分で「何が起きたのか」「誰に関係するのか」「なぜ急ぐ必要があるのか」をつかめるよう、専門用語を店の言葉に置き換えて整理します。
「今日やることだけ先に知りたい」という方は、今日やることチェックリストを先にご覧ください。
この記事の前提
- 確定:IPA・PHPの開発元・CERT-EU(欧州の公的なセキュリティ機関)が公表した脆弱性の内容と修正版
- 情報源により異なる:実際に悪用されているかどうか
- 最終確認日:2026年10月23日
サーバーの設定変更や復旧作業は、契約しているサーバー会社・制作会社の担当です。この記事は飲食店の集客を支援する立場から、ニュースの意味を整理したもので、技術的な作業手順は扱いません。
目次
結論:PHPの脆弱性を3行でいうと
- ホームページの裏側で動く「PHP」というプログラムに、外部の第三者がサーバーを操作できるおそれのある欠陥が2件見つかりました。深刻度は10点満点で9.2です。
- 関係するのは、WordPressなど、借りたサーバーでホームページや予約の仕組みを動かしている店です。店のスマホ・Wi-Fi・レジは関係ありません。
- 修正版は10月21日夜(日本時間)に公開済みです。ただし古いPHPには公式の修正版がなく、攻撃の手順も出回り始めたため、確認は早いほど安心です。
まず用語を店の言葉に置き換える
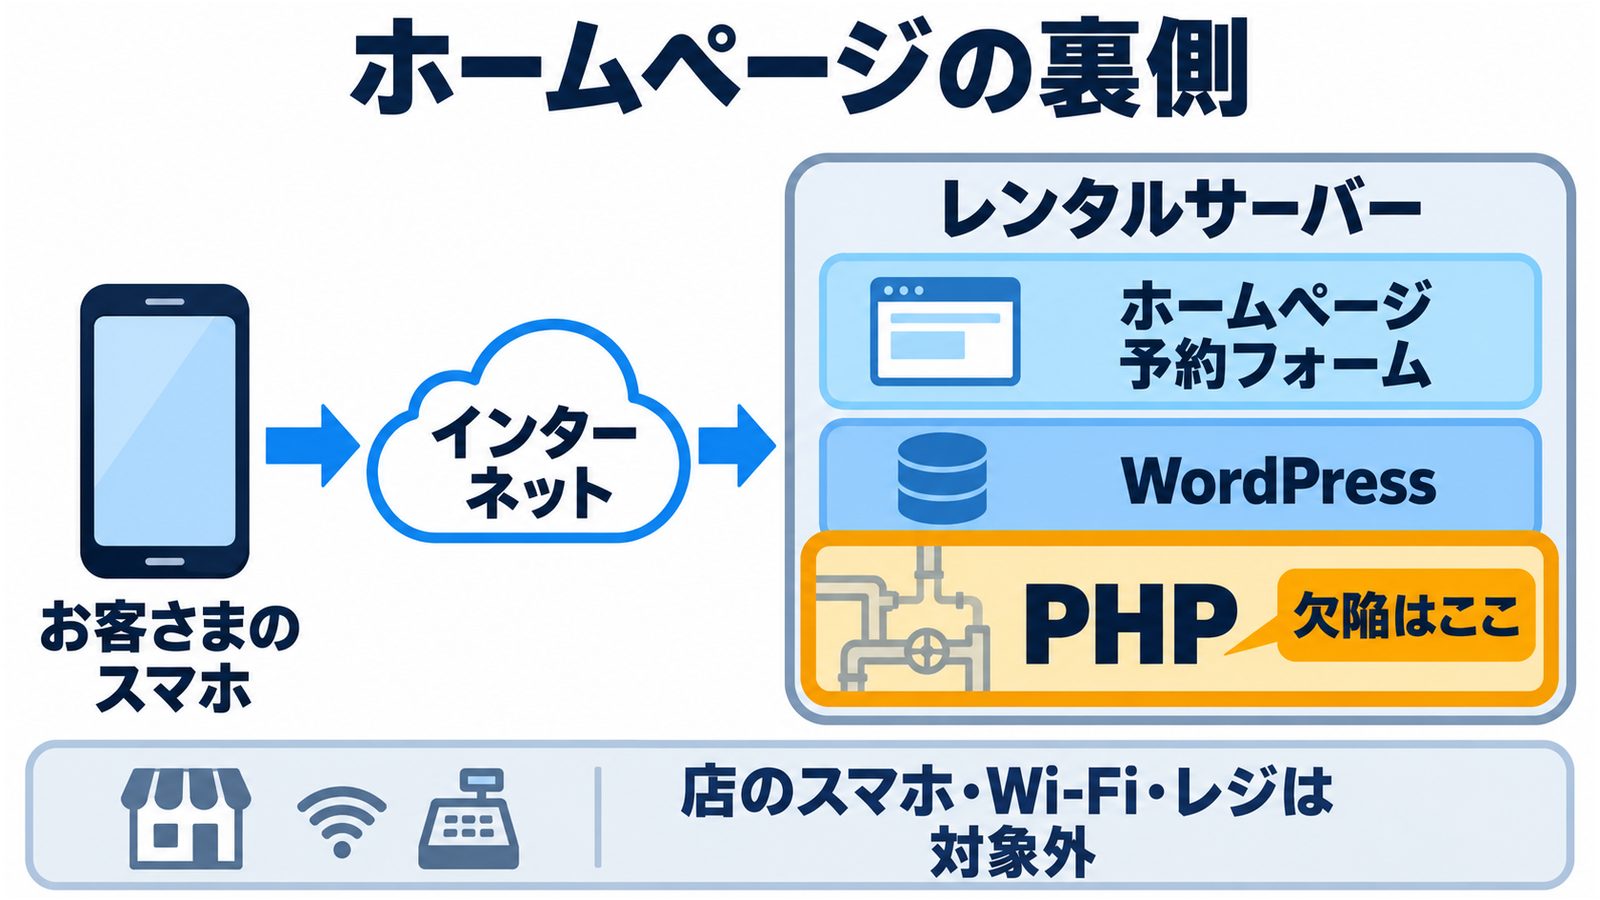
ホームページをお店の建物にたとえると、WordPressは内装やメニュー表、PHPは電気や配管のような設備にあたります。PHPの脆弱性は設備の側にあるため、内装(WordPress)を新しくしても直りません。設備の修理は、建物の管理会社(レンタルサーバー会社)や、工事を頼んだ業者(制作会社)の仕事です。
| ニュースに出てくる言葉 | 店の言葉でいうと |
|---|---|
| PHP | ホームページを表示するために、サーバーの中で動くプログラム。WordPressもPHPで動いている |
| 脆弱性(ぜいじゃくせい) | プログラムの欠陥。鍵の壊れた勝手口のようなもの |
| 任意のコード実行 | 外部の人が、サーバーに好きな命令を実行させられる状態。合鍵を作られ、店の中で何でもできてしまう状態 |
| CVE-2026-109618 CVE-2026-109619 |
脆弱性につけられた世界共通の番号。サーバー会社のお知らせや問い合わせで使う |
| CVSS 9.2 | 深刻度の点数(10点満点)。PHPの開発元による評価 |
| 修正版 | 欠陥を直したPHP。8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
| サポート終了 | 開発元が修理をやめた古い版。PHP 8.1以前がこれにあたる |
| PHP2Shell | ニュースで使われている、今回のPHPの脆弱性2件の呼び名。この記事では「PHPの脆弱性」と書きます |
何が起きたのか:10月20日〜22日の流れ
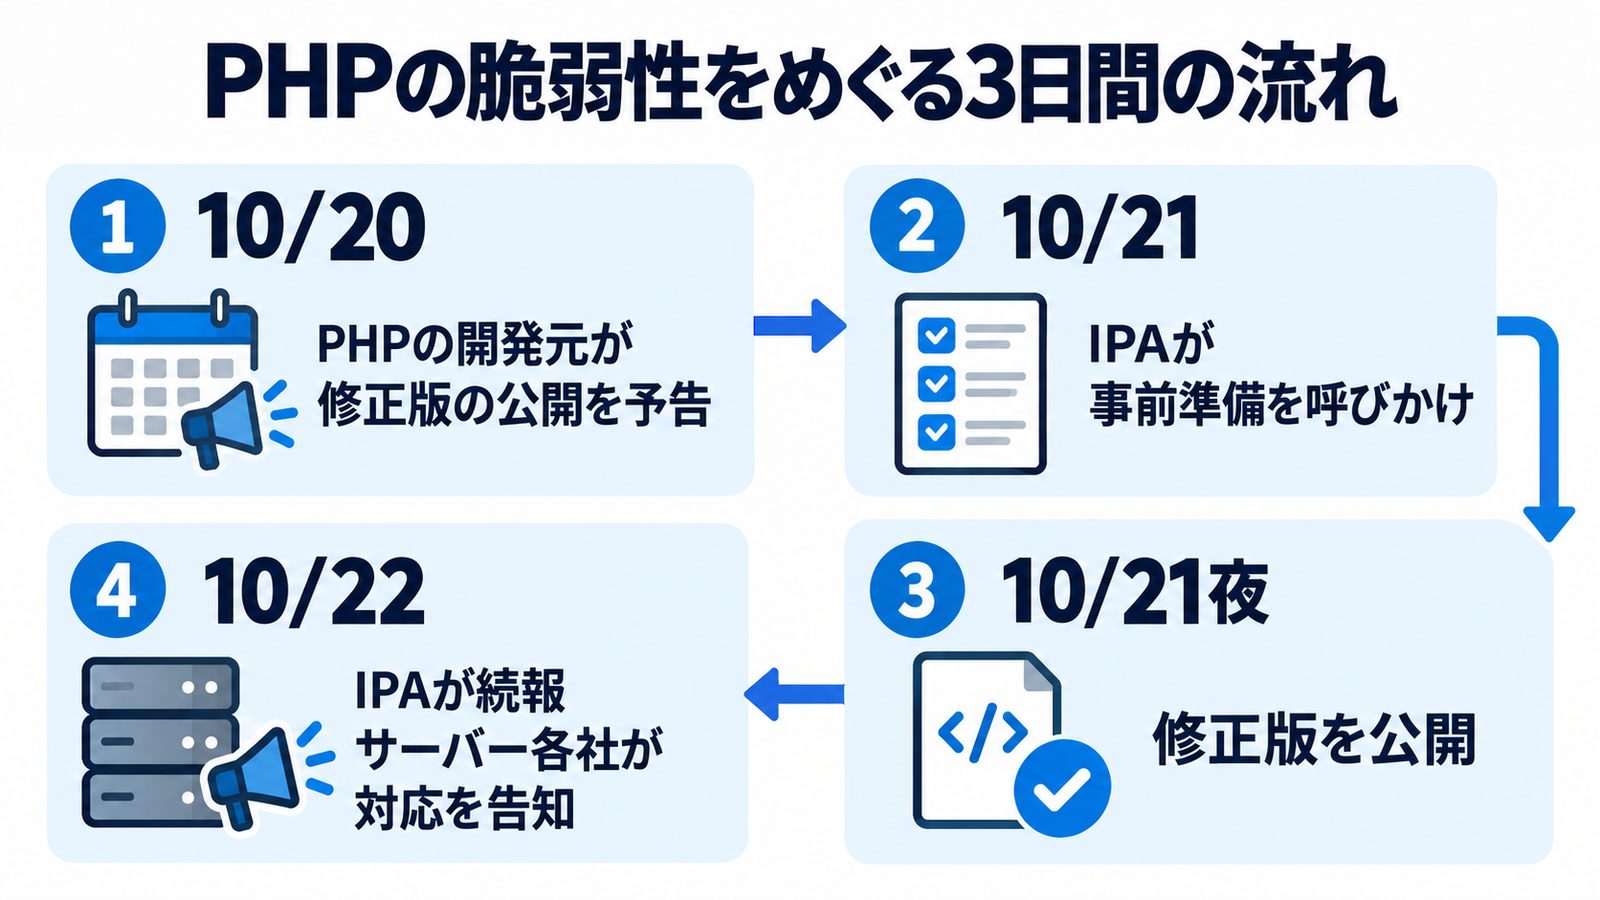
- 10月20日:PHPの開発元(The PHP Group)が、重大な脆弱性2件を直す修正版を翌日に公開すると予告。深刻度はどちらも9.2。
- 10月21日:IPAが「事前準備のお願い」を公表。PHPの利用状況の棚卸しを呼びかけ、「攻撃者は…極めて短時間で攻撃を実行する可能性もある」と指摘。サポートが終わった古いPHPを使い続けるサイトも見受けられるとした。
- 10月21日夜(日本時間):修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)が公開。欧州のCERT-EUは「直ちに更新を」と勧告。
- 10月22日:IPAが続報を公表。2件の組み合わせを「PHP2Shell」と呼ぶこと、修正版への更新、更新が難しい場合の対応を示した。レンタルサーバー各社も、修正の適用やメンテナンスの告知を相次いで出した。
各社の対応状況は時間単位で変わるため、最新の状況は今日やることチェックリストの表と、各社の公式お知らせで確認してください。
なぜ飲食店に関係するニュースなのか
調査会社W3Techsによると、サーバー側で使われている言語が分かるWebサイトのうち、69.3%がPHPを使っています(2026年10月22日時点)。そしてWordPressもPHPで動いています。
つまりこれは「IT企業だけの話」ではありません。WordPressや制作会社のサイトでホームページを持つ店なら、自分の店が当てはまる可能性があるニュースです。
誰に関係するのか:3つに分けて考える
ポイントは、「そのホームページや仕組みのサーバーを、誰が管理しているか」です。
| 分類 | あてはまるもの/やること |
|---|---|
| 関係あり | WordPressのホームページ、制作会社が作ったホームページ、自店のサーバーに設置した予約・テイクアウト注文の仕組み → サーバー会社のお知らせを見て、制作会社に確認する |
| 提供元任せ | Wix・Jimdo・STUDIO・ペライチなどの作成サービス、グルメサイト、予約サービス、クラウドのPOSレジ → 利用者が触る場所はない。提供元のお知らせを見る |
| 関係なし | ホームページがない(GoogleビジネスプロフィールとSNSだけ)、店のスマホ・パソコン・Wi-Fi・レジ本体 → 何もしなくてよい。便乗の偽メールにだけ注意 |
CERT-EUは、PHPを組み込んだ他社の製品も影響を受けうるとしています。予約やネット注文の仕組みを「どこかのサービスに申し込んだ」のか、「制作会社に自店のサーバーへ入れてもらった」のかが分からない場合は、毎月の支払い先を見るか、制作会社に聞いてください。自店がどれにあたるかを30秒で判定する図は、今日やることチェックリストにあります。
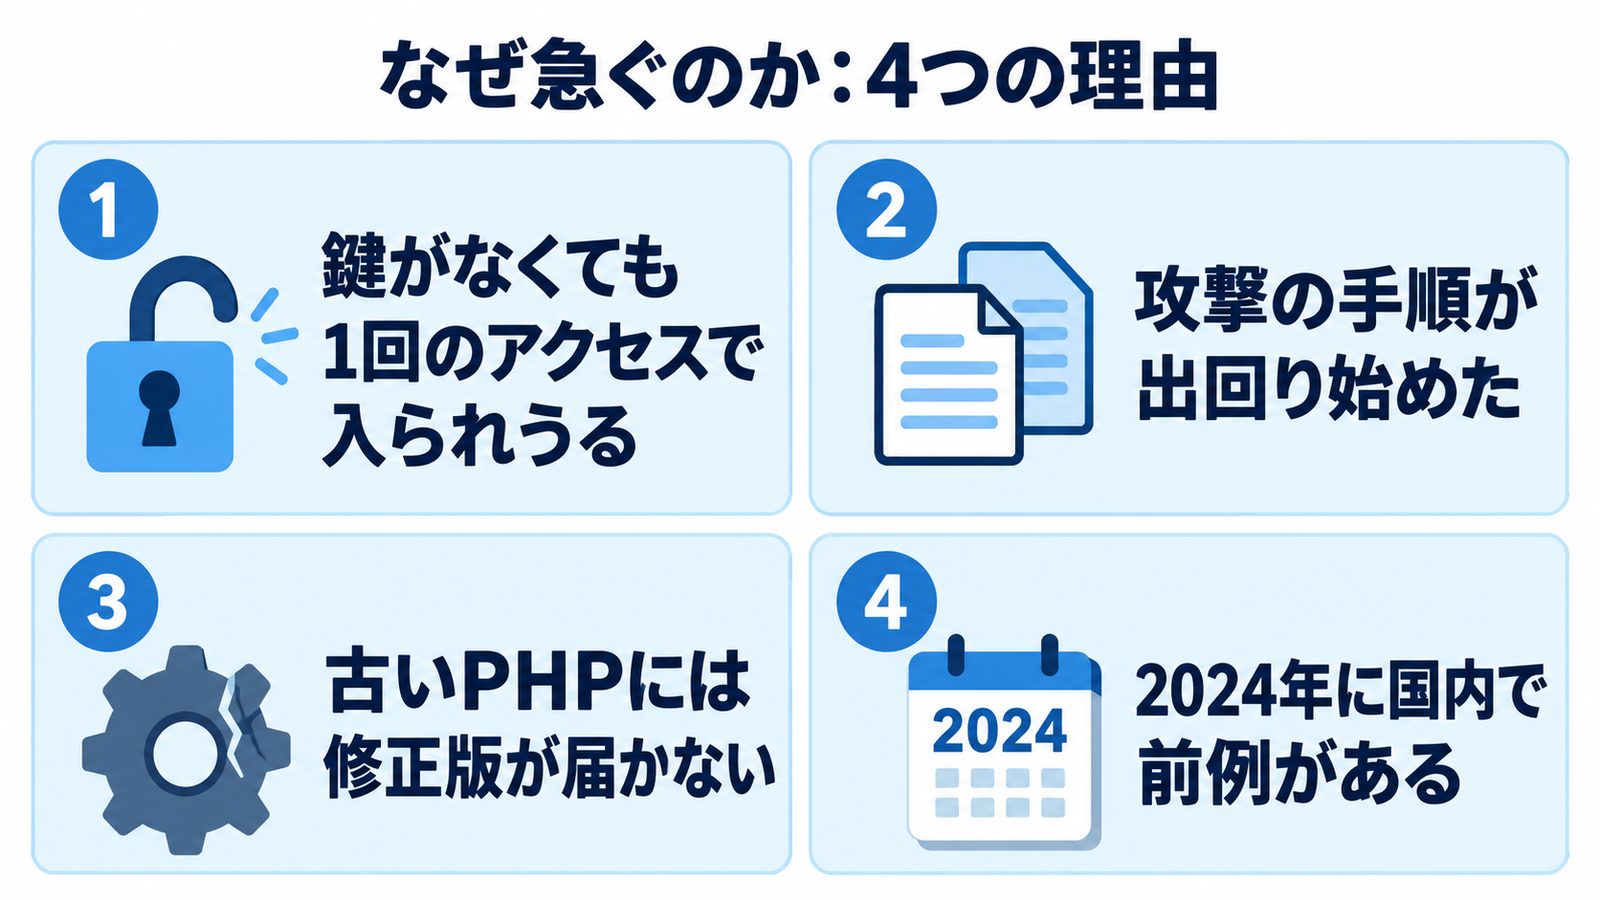
なぜ急ぐのか:4つの理由
1. 鍵がなくても、1回のアクセスで入られうる
PHPの開発元は、今回の脆弱性を「認証なしで遠隔からコードを実行できる」ものだとしています。さらに、Apacheと組み合わせた一部の構成(mod_php)では、ホームページのプログラムが動く前に、1回のアクセスで攻撃が成立することが実証されていると説明しています。
ログインの仕組みよりも手前で起きる問題なので、パスワードを強くすれば防げる種類のものではありません。
2. 攻撃の手順が出回り始めた
CERT-EUは、技術的な詳細が公に議論され、攻撃を試すためのプログラム(PoC)が出回り始めたとして、すでに悪用されている可能性が高まったと評価しています。IPAも公開前日の時点で、攻撃が「極めて短時間で」行われる可能性を指摘していました。
さらにAmazonの脅威情報チームは10月21日、修正版の公開前の10月17日から攻撃の試みを観測しており、公開後は広く攻撃が試みられていると発表しました。ただし、試みが実際に成功したかどうかは分からないとしています。
一方で、IPAとJPCERT/CC(日本のセキュリティ機関)が10月22日に出した注意喚起には、実際に悪用されたという記載はありません(10月23日確認)。被害の規模が公式に確認されているわけではありませんが、修正版が出ている以上、確認を後回しにする理由はありません。
3. 古いPHPには「修理部品」が届かない
PHP 8.1以前はサポートが終わっており、今回の公式の修正版はありません。開発元は7.4〜8.1向けに最小限の修正の材料を公開しただけで、実際に直すかどうかはサーバー会社や制作会社の対応次第です。
IPAは、サポートが終わった古いPHPを使い続けているサイトが見受けられると指摘しています。WordPress公式もPHP 8.3以上を推奨し、サポートが終わった版はセキュリティ上の危険にさらされうると注意しています。さらに、PHP 8.2も2026年12月31日にサポートが終わります。制作会社に任せたまま何年も触っていないホームページほど、この条件に当てはまりやすいのです。
4. 2024年に国内で前例がある
2024年7月にも、PHPの脆弱性(CVE-2024-4577)が悪用されました。IPAは、国内の複数の組織で、サーバーに遠隔操作用の不正なプログラム(webshell)が設置されていたとの指摘があると公表しています。
乗っ取られたホームページには、改ざんや偽サイトへの誘導、予約フォームで預かったお客さまの情報の流出、迷惑メールの踏み台、検索結果での「危険なサイト」の警告といったことが起こりえます。具体的な内容は今日やることチェックリストの「対応しないとどうなる?」で図にしています。
よくある誤解:信じなくていい話
- 「WordPressやプラグインを最新にすれば直る」→ 直りません。欠陥はPHP本体にあり、PHPの更新はサーバー側の作業です。
- 「スマホやWi-Fi、レジを止めたほうがいい」→ 不要です。PHPはサーバーで動くもので、店の端末には入っていません。
- 「設定を変えれば防げる」→ 完全には防げません。PHPの開発元は、設定による緩和策は「インストールを安全にするものではない」とし、更新だけが安全な修正だとしています。
- 「バージョンの数字が新しければ安全、古ければ危険」→ 数字だけでは決まりません。サーバー会社が独自に修正を当てた場合、数字が変わらないことがあります。必ずサーバー会社のお知らせと合わせて判断してください。
- 「サーバー会社の管理画面に入れない=被害に遭った」→ そうとは限りません。予防のために管理画面やサービスを一時的に止めている会社があります。
これからどう動くか:最短で効く対応と、無理なく続く対応
最短で効く対応(今週)
目的:PHPの脆弱性が、自店のサーバーで直っているかを確かめる
- サーバー会社のお知らせを見る
- WordPressのサイトヘルスでPHPのバージョンを見る
- 制作会社に1通送る
- 直せないなら、ホームページの公開を続けるか決める
- 便乗の偽メールに注意する
手順と、制作会社にそのまま送れる文面は今日やることチェックリストにあります。
無理なく続く対応(年内〜)
目的:次に同じことが起きても、慌てない体制をつくる
- PHP 8.2を使っているなら、12月31日のサポート終了に向けた移行の予定と費用を制作会社に聞く
- 保守契約で「PHPの更新は誰がやるのか」を確かめる
- ホームページに何を任せるか、役割を見直す
IPAは、更新や移行が難しい場合について、必要な人員・予算・保守体制を確保できるかを経営者も含めて検討し、見通しが立たなければ移行や機能の縮小、公開の終了も含めて考えるよう求めています。飲食店にとって、これは「ホームページに何を任せるか」を決め直す機会でもあります。
ホームページを一時的に閉じることになっても、Googleビジネスプロフィール(Googleマップ)とSNSに営業時間・メニュー・予約方法が載っていれば、お客さまは店にたどり着けます。整え方は飲食店のAI×MEO対策ガイドに、ホームページに載せるべき情報は飲食店ホームページに絶対必要な5つの要素にまとめています。
まとめ
- PHPの脆弱性は、ホームページの裏側で動くプログラム(PHP)に見つかった欠陥2件。外部の第三者がサーバーを操作できるおそれがあり、深刻度は9.2
- 関係するのは、WordPressなど借りたサーバーでホームページや予約の仕組みを動かしている店。作成サービス・グルメサイトは提供元任せ、スマホやレジは関係なし
- 急ぐ理由は、認証なし・1回のアクセスで成立しうる/攻撃の手順が出回り始めた/古いPHPには修正版がない/国内に前例があるの4つ
- WordPressの更新や設定変更では直らない。バージョンの数字は、サーバー会社のお知らせと合わせて判断する
- まずは今日やることチェックリストの5つ。そのうえで、年内にPHP 8.2のサポート終了と保守の体制を確認する
この先は、連載の各記事で順に扱います。
- うちの店は関係ある?影響の判定(ホームページ・予約・EC・POS・グルメサイト別)
- 確認の手順(サイトヘルスの見方・サーバー会社のお知らせ・制作会社への質問)
- すぐ直せないときの決め方
- 乗っ取られていないかの見分け方と、被害時の初動
- 飲食店ホームページの最低限の維持ルール
連載の全体と最新情報はシリーズまとめにまとめています。
出典
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日掲載・2026年10月22日確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日掲載・2026年10月23日確認)
- IPA「PHPの脆弱性(CVE-2024-4577)を狙う攻撃について」(2024年7月5日掲載・2026年10月22日確認)
- The PHP Group「PHP Security Advisory」(2026年10月21日)および事前告知(2026年10月20日)(2026年10月22日確認)
- CERT-EU「Security Advisory 2026-018: Critical Vulnerabilities in PHP」(2026年10月21日・2026年10月23日確認)
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日公開・2026年10月23日確認)
- Amazon Web Services「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日・2026年10月23日確認)
- W3Techs「Usage statistics of PHP as server-side programming language on websites」(2026年10月22日確認)
- WordPress.org「Requirements」(2026年10月22日確認)
本記事は2026年10月22日時点で公表されている資料にもとづき、2026年10月23日に悪用の状況を更新しています。状況は変わるため、実際の判断は最新の公式情報と、契約先のサーバー会社・制作会社への確認にもとづいて行ってください。本記事は技術的な設定作業の手順を示すものではありません。
投稿者プロフィール
-
飲食店専門のWEB集客支援を行う、matoka株式会社(東京都品川区西五反田)の編集チームです。
普段の仕事は、Googleビジネスプロフィールの運用と口コミ対応(MEO対策)、食べログ・ホットペッパーグルメなどグルメサイトの運用代行、SNS運用とホームページ制作、訪日外国人向けの多言語対応、AIを使ったMEO支援(droptip)、そして成果報酬型のインフルエンサーPR「clues restaurant」の運営です。
このブログには、その現場で実際に手を動かして分かったことを書いています。AI検索(ChatGPTなど)に自分の店がどう出るかの確かめ方、口コミ返信やGoogleマップ投稿の時短、グルメサイトとMEOの使い分け、多言語メニュー、求人票、決済まわりのリスクまで、テーマはすべて店舗からの相談が出発点です。
編集方針は2つあります。営業の合間にスマホで読んでも、その日のうちに1つ試せる形で書くこと。そして成果を保証せず、うまくいかない条件や向かない店舗も併せて書くことです。
集客の困りごとは、matoka.co.jp のお問い合わせページからご相談いただけます。