【飲食店向け】PHPの重大な脆弱性、今日やることだけ5分でわかるチェックリスト
 matokaスタッフ
「PHPの脆弱性で、サーバー会社が緊急メンテナンス」。2026年10月21日から、そんなニュースやSNSの投稿を目にした方が多いと思います。ホームページを制作会社に任せている飲食店ほど、「うちは関係あるのか」「何をすればいいのか」が分からないまま不安だけが残りがちです。
この記事は、背景の説明を省いて、飲食店オーナーが今日やることだけを図で示します。読み終えるのに5分、確認作業は30分ほどです。
この記事の前提
- 確定:IPAとPHP公式が公表した脆弱性の内容と修正版(2026年10月21〜22日)
- 変わる:レンタルサーバー各社の対応状況(本記事は2026年10月23日18時時点)
- 最終確認日時:2026年10月23日 18時
サーバーの設定変更や復旧作業は、契約しているサーバー会社・制作会社の担当です。この記事は飲食店の集客を支援する立場から「誰に何を確認するか」を整理したもので、技術的な作業手順は扱いません。
目次
結論:まずこの3行
- 関係があるのは「ホームページや予約システムが、自分(または制作会社)のサーバーで動いている店」です。WordPressのサイトはほぼこれにあたります。
- やることは「サーバー会社のお知らせを見る」「PHPのバージョンを確認する」「制作会社に1通送る」の3つが中心です。自分でサーバーを直す作業はありません。
- スマホ・Wi-Fi・店のレジは関係ありません。「端末を切れ」という話は無視して構いません。
何が起きたのかを一言でいうと、ホームページの裏側で動く「PHP」というプログラムに重大な欠陥が見つかり、外部の第三者がサーバーを乗っ取れる可能性があると、IPA(情報処理推進機構)とPHPの開発元が公表しました(この記事では「PHPの脆弱性」と呼びます。ニュースでは「PHP2Shell」とも呼ばれています)。修正版は10月21日夜に公開済みです。あとは「自分の店のサーバーに修正が当たっているか」を確かめるだけです。
対応しないとどうなる?小さな店も他人事ではない理由
IPAは、この脆弱性を悪用されると遠隔の第三者によって任意のコードが実行される可能性があると説明しています。平たく言えば、外部の人がお店のサーバーを自由に操作できる状態です。ホームページの場合、図のようなことが起こりえます。
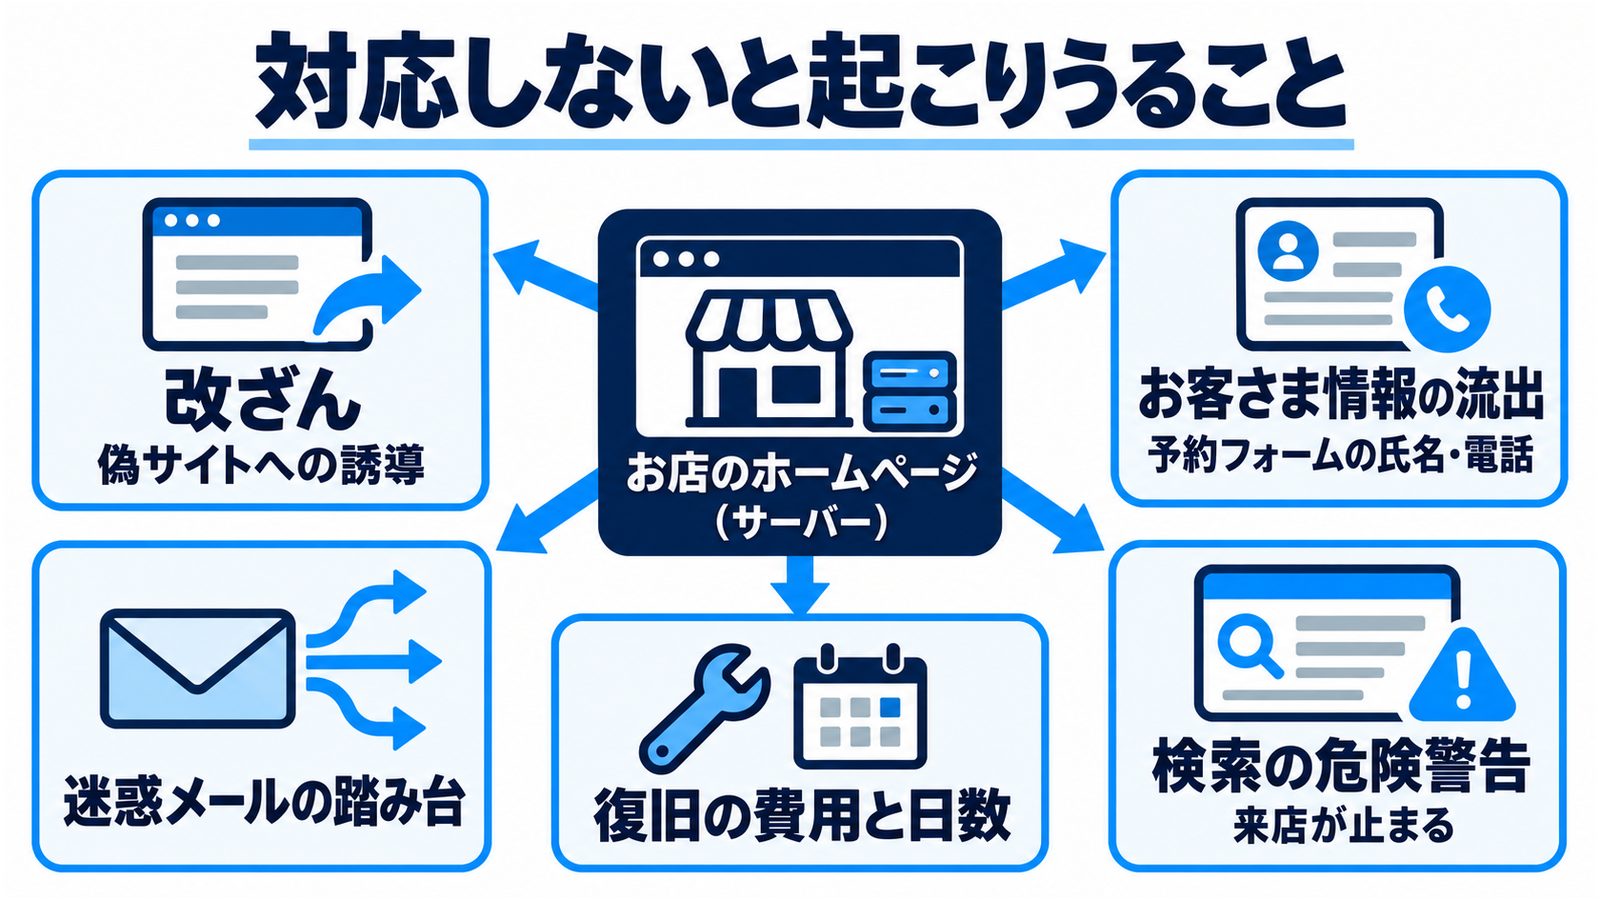
- ホームページの改ざん:メニューや営業情報が書き換えられる、偽サイトや詐欺サイトへ誘導する仕掛けを埋め込まれる
- お客さまの情報の流出:予約フォームや問い合わせフォームで預かった氏名・電話番号・メールアドレスが持ち出される
- 迷惑メールや攻撃の踏み台:お店のサーバーから第三者へ迷惑メールや攻撃が送られ、お店のドメインの信用が落ちる
- 検索結果への影響:Googleなどの検索やブラウザが「このサイトは危険」と警告を出し、検索からの来店が止まることがある
- 復旧の負担:原因の特定・初期化・再構築に費用と日数がかかり、その間ホームページが使えない
「うちは小さな店だから狙われない」とは言えません。攻撃は人が店を選んで行うのではなく、インターネット上のサイトを機械的に探して、規模に関係なく試されるからです。理由は三つあります。
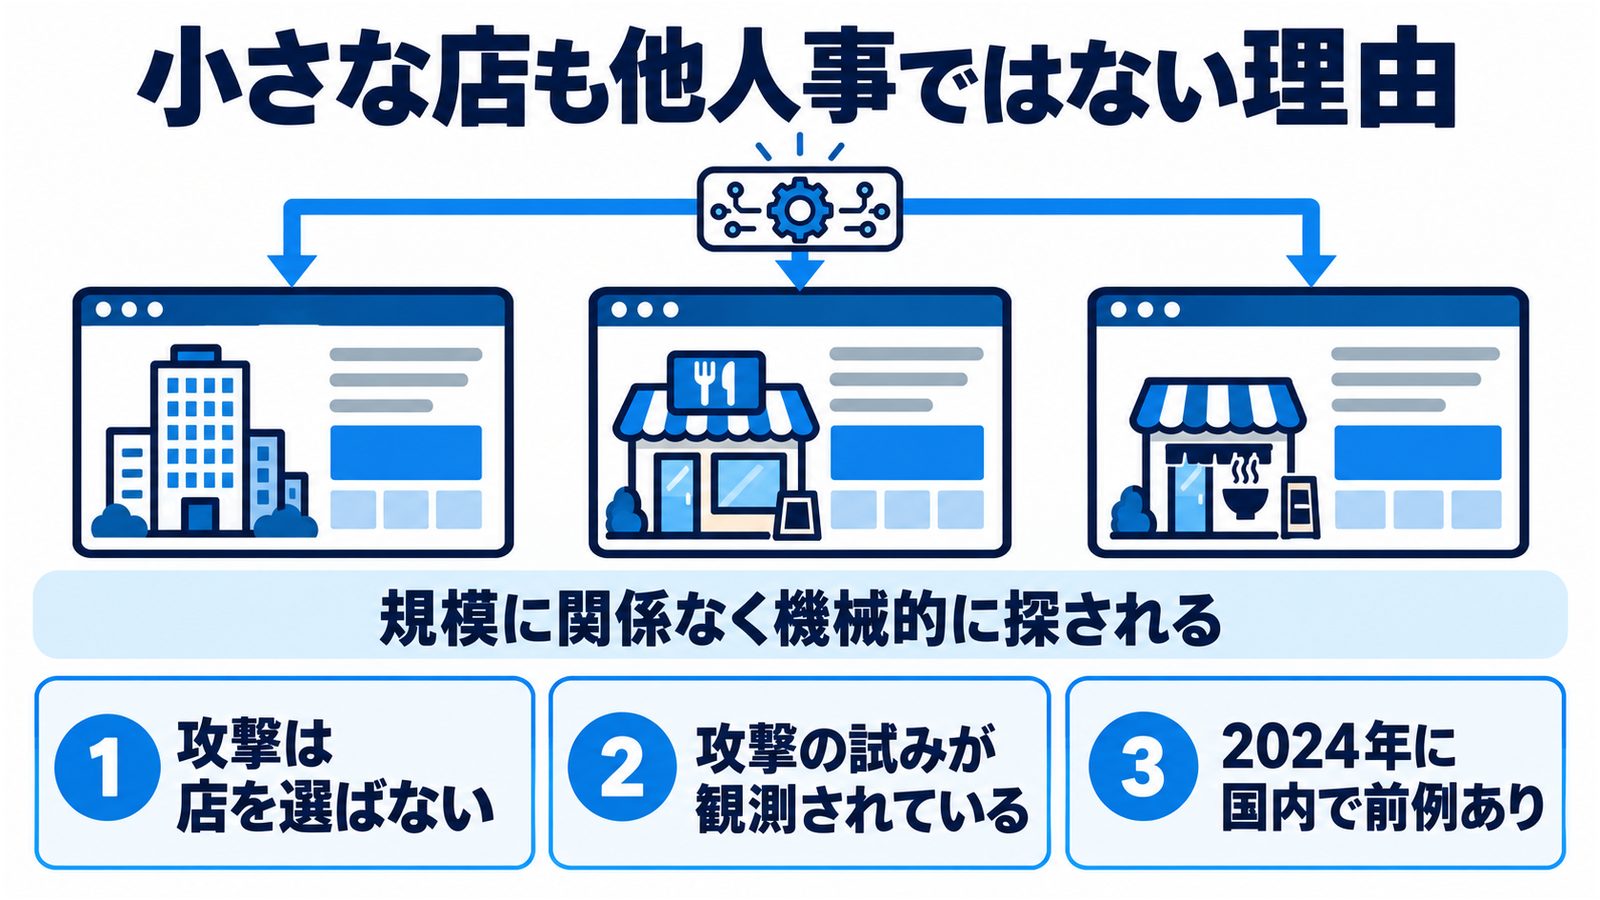
- 攻撃は店を選ばない。PHP公式は、認証なしの1回のリクエストで、ホームページ側のプログラムが動く前に攻撃が成立しうると説明しています。攻撃者は店の規模を見て選ぶのではなく、インターネット上のPHPサイトを機械的に探して試します。
- すでに攻撃の試みが観測されている。Amazonの脅威情報チームは、修正版の公開前から攻撃の試みを観測し、公開後は広く攻撃が試みられていると発表しました(試みが実際に成功したかどうかは分からないとしています)。CERT-EUは、攻撃の手順が公開されつつあり悪用の可能性が高いとし、IPAは「攻撃者は極めて短時間で攻撃を行う可能性がある」として事前の準備を呼びかけました。
- 前例がある。2024年7月のPHPの脆弱性(CVE-2024-4577)では、国内の複数の組織でサーバーに不正なプログラム(webshell)が設置されたことをIPAが公表しています。今回の注意喚起でもIPAは、サポートが終わった古いPHPを使い続けているサイトが見られると指摘しています。制作会社に任せたまま何年も触っていないホームページほど、この条件に当てはまりやすいのです。
対応といっても、やることは次の章からの5つだけです。先に「自分の店に関係があるか」を判定しましょう。
うちの店は関係ある?30秒判定
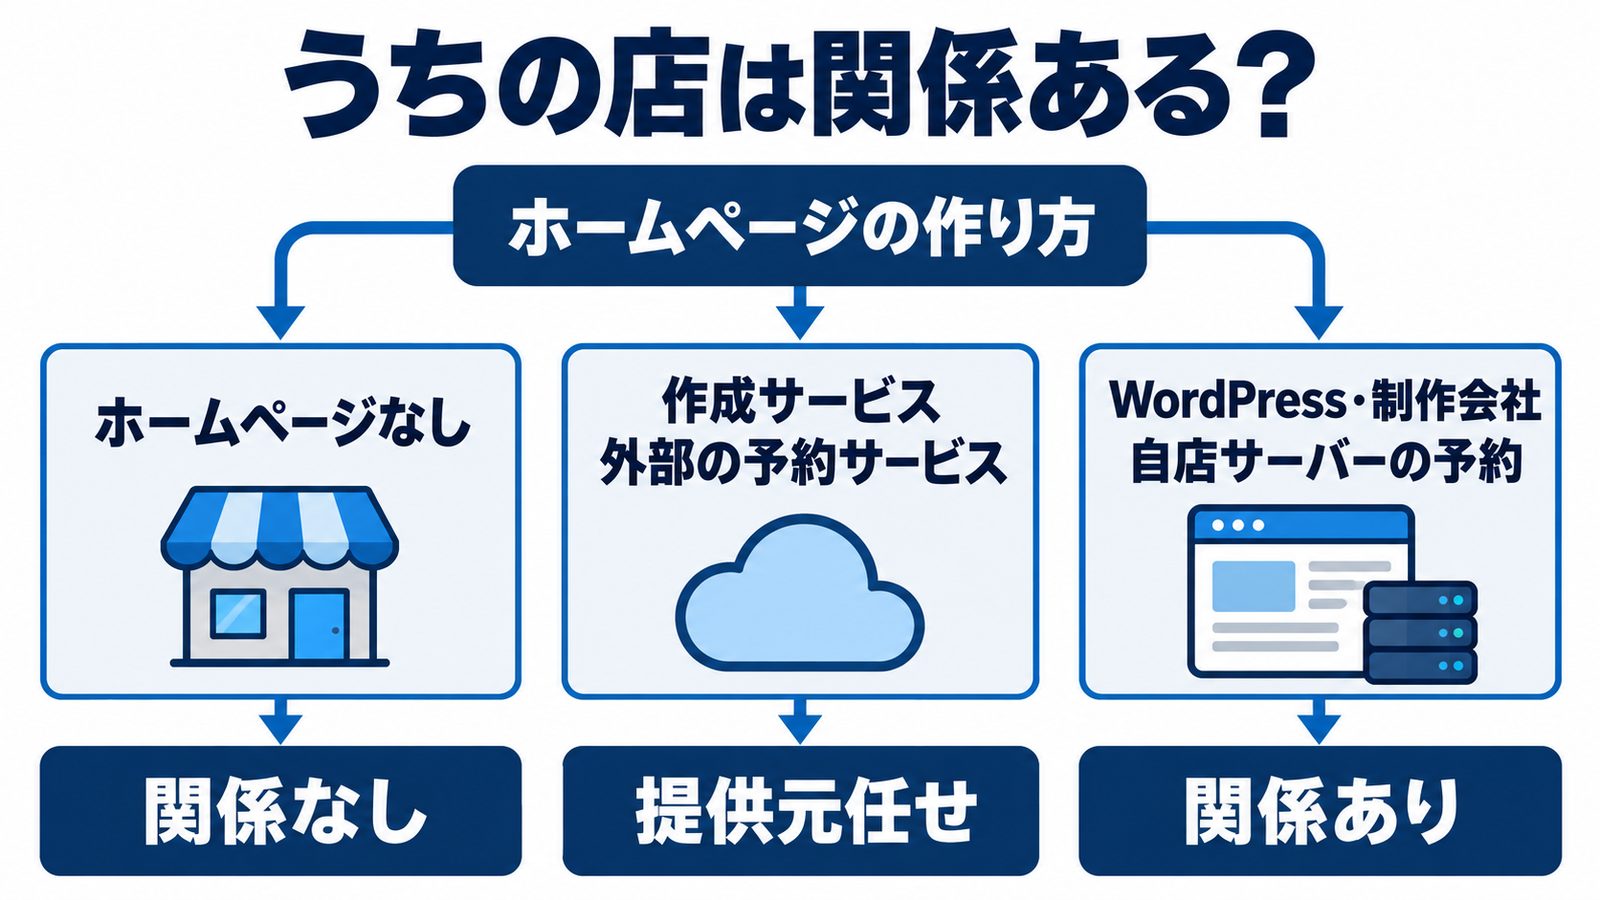
ホームページの「作り方」で判定します。
| 自店のホームページ | 判定 | 今日やること |
|---|---|---|
| ホームページがない(GoogleビジネスプロフィールとSNSだけ) | 関係なし | 予約・注文サービスのお知らせだけ見ておく |
| Wix・Jimdo・STUDIO・ペライチなどの作成サービスで作った | 提供元任せ | 利用者が触る場所はない。提供元のお知らせを確認する |
| WordPressで作った/制作会社に作ってもらった | 関係あり | 次の「今日やること5つ」へ |
| 予約・テイクアウト注文を自店のサーバーに設置した仕組みで受けている | 関係あり | 同上。設置した制作会社へ確認 |
| 予約・注文を外部サービス(グルメサイト・予約SaaS)で受けている | 提供元任せ | 提供元のお知らせを確認する |
どれか分からないときは、毎月または毎年「サーバー代」「ホームページ保守費」をどこに払っているかを見てください。レンタルサーバー会社に払っていれば「関係あり」、作成サービスに払っていれば「提供元任せ」です。制作会社にまとめて払っている場合は、制作会社に聞くのが最短です。予約・ネットショップ・POSなど仕組み別の詳しい判定はうちの店は関係ある?影響判定にまとめています。
今日やること5つ
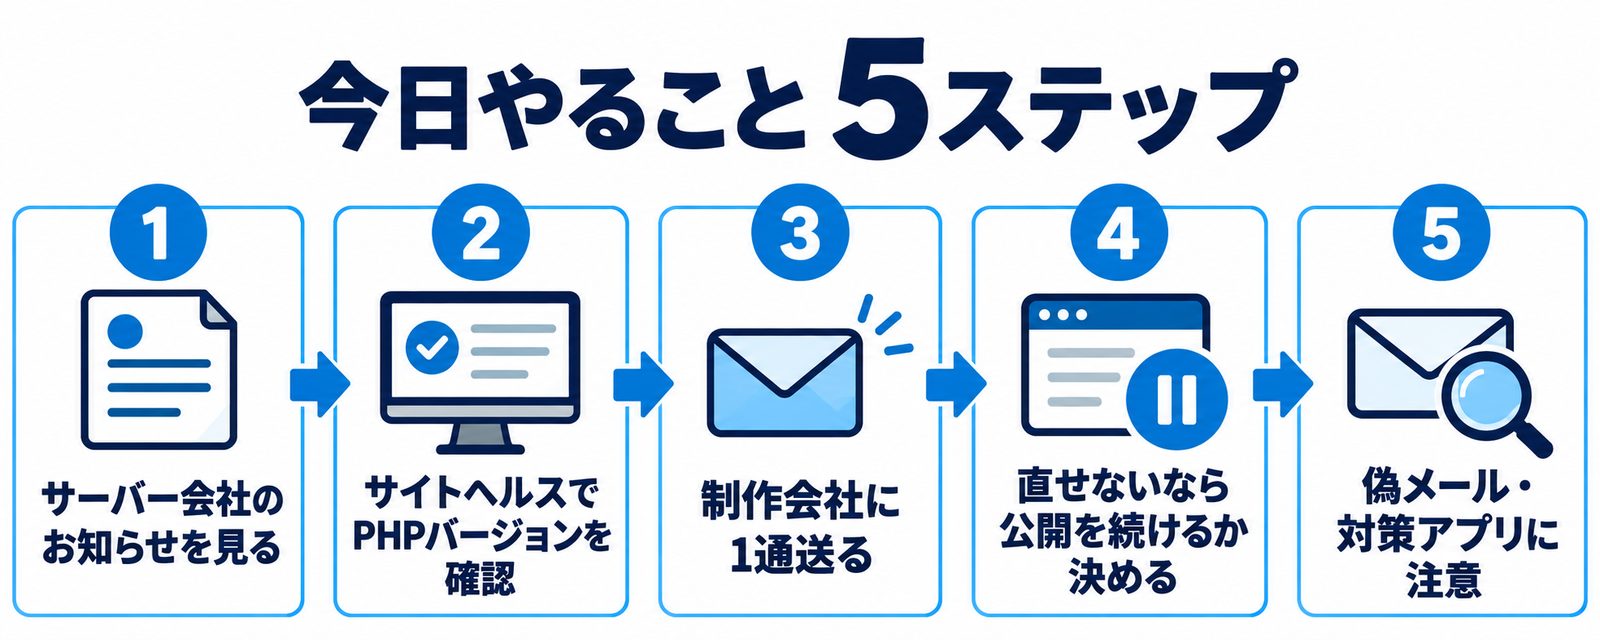
1. サーバー会社のお知らせを見る
契約しているレンタルサーバー会社の公式サイトで、PHPの脆弱性に関するお知らせを探します。見るのは次の2点だけです。
- 対応が「完了」と書かれているか(作業中・調整中の会社もあります)
- 利用者側で必要な作業があるか(多くは「なし」ですが、古いPHPを使っている場合は移行を求められることがあります)
主な会社の状況は次の章にまとめました。
2. WordPressの「サイトヘルス」でPHPのバージョンを見る
WordPressの管理画面にログインし、ツール → サイトヘルス → 「情報」タブ → 「サーバー」を開くと、PHPのバージョンが表示されます。見るだけの画面で、設定は変えられません。
修正版は 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 です。表示された数字がこれ以上なら修正済みの可能性が高く、8.1以前なら要注意です。PHP公式はこれらのサポートを終了しており、修正版が出ていません。
ただし、サーバー会社が独自に修正を当てた場合は、バージョンの数字が変わらないことがあります。数字だけで「安全」「危険」を決めず、ステップ1のお知らせと合わせて判断してください。画面の見方と数字の読み方は確認の手順で詳しく説明しています。
3. 制作会社に1通送る
ホームページを制作会社に任せている場合は、次の文面をそのまま送ってください。専門用語を自分で理解する必要はありません。
PHPの脆弱性「PHP2Shell」(CVE-2026-109618 / CVE-2026-109619)について、当店のホームページの状況を教えてください。
- 現在のPHPのバージョン
- 修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)またはサーバー会社の修正が適用済みか
- PHP 8.1以前の場合、サポート対象への移行の予定と費用
- 不審なファイルや改ざんがないかの確認結果
参考:IPA https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
返事が「対応済み」なら、いつ・どのバージョンに更新したかを記録して終わりです。「古いPHPなので移行が必要」なら、費用と期間を聞いて判断します。
4. 連絡がつかない・古いままの場合は、公開を続けるかを決める
制作会社と連絡がつかない、サーバー会社が「調整中」のまま、PHPが8.1以前で移行先がない。このような場合、IPAは「暫定対策やアクセス制限」「外部からのアクセス遮断やサービスの一時停止の要否判断」を挙げています。状況別の決め方はすぐ直せないときの決め方にまとめました。
飲食店の場合、ホームページを一時的に閉じても、集客は止まりません。Googleビジネスプロフィール(Googleマップ)とSNSに営業時間・メニュー・予約方法が載っていれば、お客さまは店にたどり着けます。まず「Googleマップの情報が最新か」を確かめてください。整え方は飲食店のAI×MEO対策ガイドにまとめています。
5. 便乗の偽メール・「対策アプリ」に注意する
大きな脆弱性が公表された直後は、サーバー会社や制作会社をかたるメール・SMSが増えます。「至急ログインして対応を」「対策ツールをインストール」という誘導は、リンクを踏まず、公式サイトを自分で開いて確認してください。スマホやパソコンに入れる「PHP対策アプリ」は存在しません。
主なレンタルサーバーの対応状況と確認先(10月23日18時時点)
各社の公式お知らせを2026年10月23日18時に確認した内容です。状況は時間単位で変わるため、必ずリンク先の最新の記載を優先してください。「完了」と書いたのは、公式に完了の記載があった会社だけです。
| 会社(名前が公式お知らせへのリンク) | 確認時点の公式の記載 |
|---|---|
| さくらインターネット(さくらのレンタルサーバ・マネージドサーバ) | コントロールパネルで選べる全PHPバージョンで対応完了。利用者の緊急作業なし。ウェブメールは10月22日13時45分に対応完了、phpMyAdminは対応中 |
| ロリポップ! | 10月22日16時57分の更新でメンテナンス完了。すべてのPHPバージョンで一部の機能(session.upload_progress)を無効化しており、利用者には自分のサイトの動作確認を依頼。古いPHPからの切り替えの検討も呼びかけ |
| KAGOYA | 10月23日12時30分の更新で、レンタルサーバー(PHP 7.4〜8.5系)は修正版への更新が完了。マネージド専用・共用・WordPress専用は恒久対応を調整中で、暫定策としてサイトの公開停止やアクセス制限の検討を案内 |
| ConoHa WING | 10月22日20時45分にすべての対応が完了(終報)。利用中のPHPバージョンのまま、提供中の全バージョンに修正を適用。利用者の作業は不要。ファイルマネージャー・Webメール・phpMyAdminも再開。サイトヘルスなどに出るPHPのバージョン番号は、修正後も従来の番号のままの場合があると案内 |
| エックスサーバー | PHP 8.2〜8.5は10月22日6時45分までに修正版へ更新、PHP 5.6〜8.1も同日14時までに修正を適用済み(バージョン番号は変えずに対策)。利用者がPHPバージョンを急いで変える必要はないとしています。PHP 5.5以下は修正を準備中。予防のため止めていた管理画面などは順次再開しており、10月23日時点ではサーバーパネルが表示されにくい状況が続いていると案内 |
表にない会社を使っている場合も、やることは同じです。公式サイトのお知らせで「PHP」「脆弱性」「CVE-2026-109618」を探してください。
やらなくていいこと・信じなくていい話
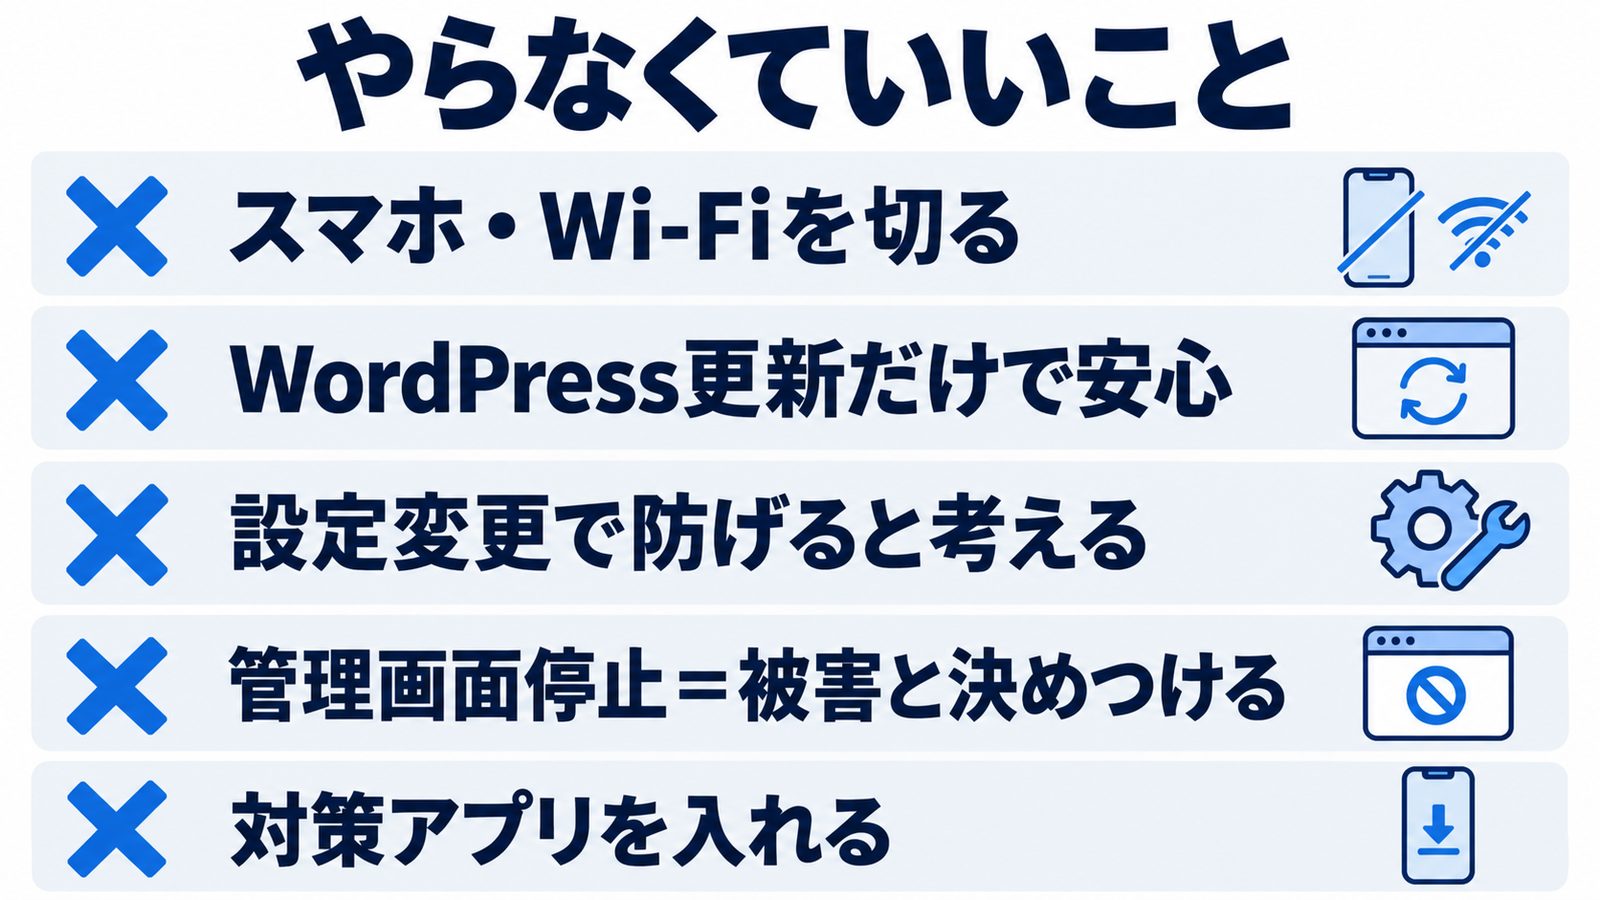
SNSで広まっている話のうち、公式情報と食い違うものを整理します。
- 「スマホやWi-Fiを切れ」→ 不要。PHPはサーバー側で動くプログラムで、閲覧するスマホやパソコンには入っていません。店のレジやタブレットも関係ありません。
- 「WordPressを最新にすれば大丈夫」→ それだけでは直らない。欠陥はWordPressではなくPHP本体にあります。PHPの更新はサーバー側の作業です。
- 「設定を変えれば防げる」→ 完全には防げない。PHP公式は、設定変更による緩和策を「完全な対策ではない」とし、修正版への更新が唯一の対策だとしています。
- 「サーバー会社の管理画面に入れない=被害に遭った」→ そうとは限らない。ロリポップ!のように、予防措置として管理画面やサービスサイトを一時的に止めた会社があります(同社は10月22日に完了)。
- 「対策アプリを入れる」→ 存在しない。入れさせようとするメールやSMSは、偽物を疑ってください。
困ったら誰に聞く
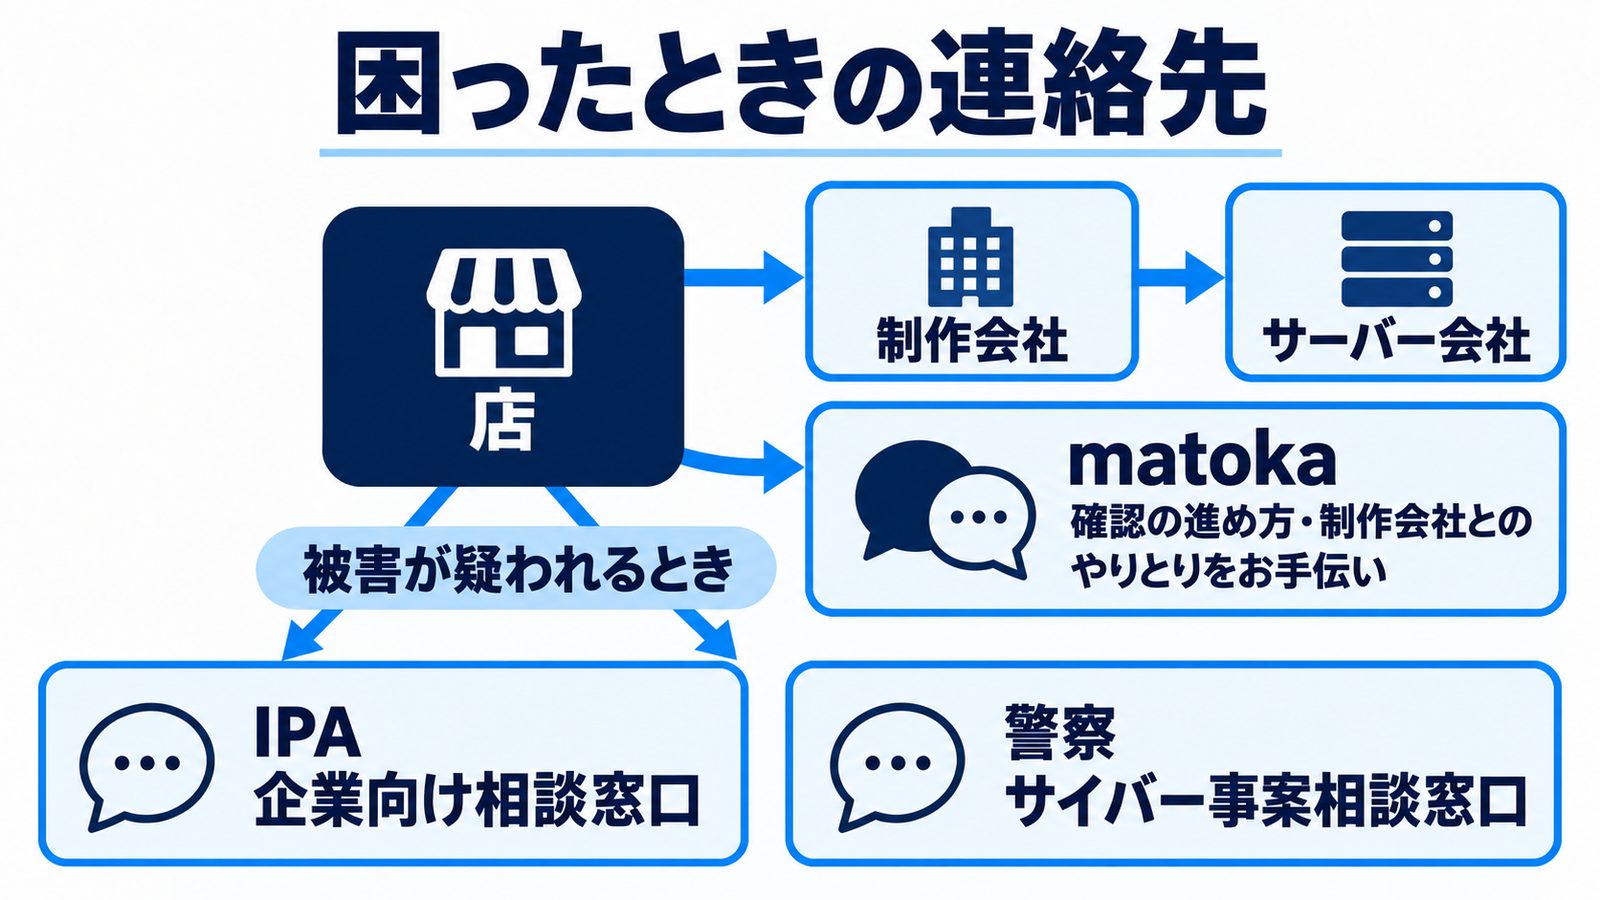
| 状況 | 連絡先 |
|---|---|
| ホームページの状況が分からない | 制作会社(ステップ3の文面で) |
| 制作会社がいない・自分で管理している | 契約しているレンタルサーバー会社のサポート |
| 改ざん・不審な表示・身に覚えのないメール送信など、被害が疑われる | サーバー会社と制作会社に同時連絡。初動の相談はIPA「企業組織向けサイバーセキュリティ相談窓口」(調査・解析は行わない旨が明記されています) |
| 金銭被害・脅迫・個人情報の流出が疑われる | 警察庁「サイバー事案に関する相談窓口」(都道府県警察の窓口へ) |
| ひとりで確認を進めるのが不安・制作会社とのやりとりが負担 | matoka(問い合わせフォーム)。サーバー会社のお知らせの確認や、制作会社とのやりとりの間に入ってお手伝いします |
予約フォームなどでお客さまの個人情報を預かっている店は、被害が疑われた時点で「誰の・どの情報が・いつから」を記録しておいてください。報告や通知の要否は、相談窓口や専門家に確認してください。被害の兆候の見分け方と初動の順番は乗っ取られていないかの見分け方と初動で解説しています。
まとめ
- 関係があるのは、WordPressなど自分(制作会社)のサーバーで動くホームページ・予約システムを持つ店
- 対応しないと、改ざん・お客さま情報の流出・検索からの除外・復旧費用の可能性がある。攻撃は店の規模を選ばず、2024年には国内で実被害の前例がある
- 今日やることは、①サーバー会社のお知らせ ②サイトヘルスでPHPのバージョン ③制作会社に1通 ④直せないなら公開を続けるか決める ⑤偽メールに注意
- 8.1以前は公式の修正版がないため移行の相談が必要。数字だけで安全と決めず、公式のお知らせと合わせて判断
- ホームページを一時的に閉じても、GoogleマップとSNSが整っていれば集客は止まらない
なぜ危険なのかは10分まとめ(何が起きたのか)で、影響の細かい判定・確認の手順・直せないときの決め方・被害時の初動・今後の維持ルールは連載の各記事で解説しています(記事末の一覧から読めます)。ホームページそのものの役割を見直したい方は、飲食店ホームページに絶対必要な5つの要素もあわせてご覧ください。
PHPの脆弱性 連載(全8本)
- 今日やることチェックリスト(5分で動ける)(この記事)
- PHPの脆弱性とは?10分まとめ
- うちの店は関係ある?影響判定
- 確認の手順(サイトヘルス・お知らせ・質問テンプレ)
- すぐ直せないときの決め方
- 乗っ取られていないかの見分け方と初動
- 飲食店ホームページの最低限の維持ルール
- シリーズまとめ・更新履歴
ホームページの確認、ひとりで進めるのが不安な方へ
サーバー会社のお知らせの読み方や、制作会社への確認の進め方について、matokaが間に入ってお手伝いすることもできます。まずは現状を整理するところからご相談ください。
出典
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日掲載・2026年10月22日確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日掲載・2026年10月23日確認)
- IPA「PHPの脆弱性(CVE-2024-4577)を狙う攻撃について」(2024年7月5日掲載・2026年10月22日確認)
- The PHP Group「PHP Security Advisory」(2026年10月21日・2026年10月23日確認)
- CERT-EU「Security Advisory 2026-018: Critical Vulnerabilities in PHP」(2026年10月21日・2026年10月23日確認)
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日公開・2026年10月23日確認)
- Amazon Web Services「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日・2026年10月23日確認)
- WordPress.org サポート「サイトヘルス画面」(2026年10月22日確認)
- エックスサーバー/さくらインターネット/ロリポップ!/KAGOYA/ConoHa WING 各社の公式お知らせ(本文の表にリンク・2026年10月23日18時確認)
- IPA「企業組織向けサイバーセキュリティ相談窓口」/警察庁「サイバー事案に関する相談窓口」(2026年10月22日確認)
本記事は2026年10月23日18時時点で公表されている資料にもとづいています。各社の対応状況は変わるため、実際の判断は最新の公式情報と、契約先のサーバー会社・制作会社への確認にもとづいて行ってください。本記事は技術的な設定作業の手順を示すものではありません。
更新履歴
- 2026年10月23日18時:各社の対応状況を更新(エックスサーバーの修正適用、KAGOYAのレンタルサーバー完了、ConoHa WINGの対応完了)。Amazonが発表した攻撃の試みの観測を追記
- 2026年10月22日18時:各社の対応状況を更新(さくらインターネットのウェブメール対応完了、ロリポップ!のメンテナンス完了、ConoHa WINGのPHP脆弱性のお知らせ掲載)。連載記事へのリンクを追加
- 2026年10月22日:初版(各社の対応状況は14時時点)
投稿者プロフィール
-
飲食店専門のWEB集客支援を行う、matoka株式会社(東京都品川区西五反田)の編集チームです。
普段の仕事は、Googleビジネスプロフィールの運用と口コミ対応(MEO対策)、食べログ・ホットペッパーグルメなどグルメサイトの運用代行、SNS運用とホームページ制作、訪日外国人向けの多言語対応、AIを使ったMEO支援(droptip)、そして成果報酬型のインフルエンサーPR「clues restaurant」の運営です。
このブログには、その現場で実際に手を動かして分かったことを書いています。AI検索(ChatGPTなど)に自分の店がどう出るかの確かめ方、口コミ返信やGoogleマップ投稿の時短、グルメサイトとMEOの使い分け、多言語メニュー、求人票、決済まわりのリスクまで、テーマはすべて店舗からの相談が出発点です。
編集方針は2つあります。営業の合間にスマホで読んでも、その日のうちに1つ試せる形で書くこと。そして成果を保証せず、うまくいかない条件や向かない店舗も併せて書くことです。
集客の困りごとは、matoka.co.jp のお問い合わせページからご相談いただけます。