飲食店ホームページの最低限の維持ルール|年1回のチェックリスト付き(PHPの脆弱性から学ぶ)
 matokaスタッフ
2026年10月、ホームページの裏側で動くプログラム(PHP)に、外からホームページを乗っ取られるおそれのある欠陥が見つかったと公表されました(この記事では「PHPの脆弱性」と呼びます。ニュースでは「PHP2Shell」とも呼ばれています)。「うちのサーバーは誰が見ているのか」「PHPのバージョンはいくつなのか」を、このとき初めて気にした方もいるのではないでしょうか。何が起きたのかは10分まとめ(何が起きたのか)で、今すぐの対応は今日やることチェックリストで整理しています。
この記事では、その先の話をします。今回の騒ぎで見えたのは、ホームページは作って終わりではなく、誰かが手入れを続けて初めて安全に使えるということです。とはいえ、飲食店のオーナーが自分でサーバーを触る必要はありません。必要なのは「誰が・何を・いつやるか」を決めておくことです。最低限の7つのルールと、制作会社に確認する項目、年1回のチェックリストにまとめました。
この記事の前提
- 確定:PHPのサポート期限、WordPress公式の推奨、IPAのガイドラインの記載(いずれも公式資料)
- matokaの整理:7つのルール・チェックリストの組み立て方(店の規模に合わせて調整してください)
- 最終確認日:2026年10月22日
サーバーやWordPressの設定作業は、契約しているサーバー会社・制作会社の担当です。この記事は飲食店の集客を支援する立場から「何を決めておくか」を整理したもので、技術的な作業手順は扱いません。
目次
なぜ「維持ルール」が必要なのか
今回のPHPの脆弱性では、修正版が公開された直後から「自分のサイトに修正が当たっているか」を確かめる必要がありました。このとき困ったのは、技術が分からないことよりも、誰に聞けばいいのか、誰が直すのかが決まっていなかったことではないでしょうか。
公式の資料も、同じ点を指摘しています。
- 古いソフトには修理が届かない。PHP 8.1以前はサポートが終わっており、今回の公式の修正版はありません。WordPress公式も、古いWordPressにはセキュリティ更新が提供されないとしています。
- 放置されたシステムほど直しにくい。IPAは今回の注意喚起で、長く更新されていないシステムは、資料や担当者の不足、保守契約の終了などで対応が難しくなる場合があると説明しています。
- ホームページの運用は、中小企業の基本の対策になった。IPAは2026年3月に「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開し、「5分でできる!情報セキュリティ自社診断」に「ウェブサイトを安全に運用する」という項目を加えました。
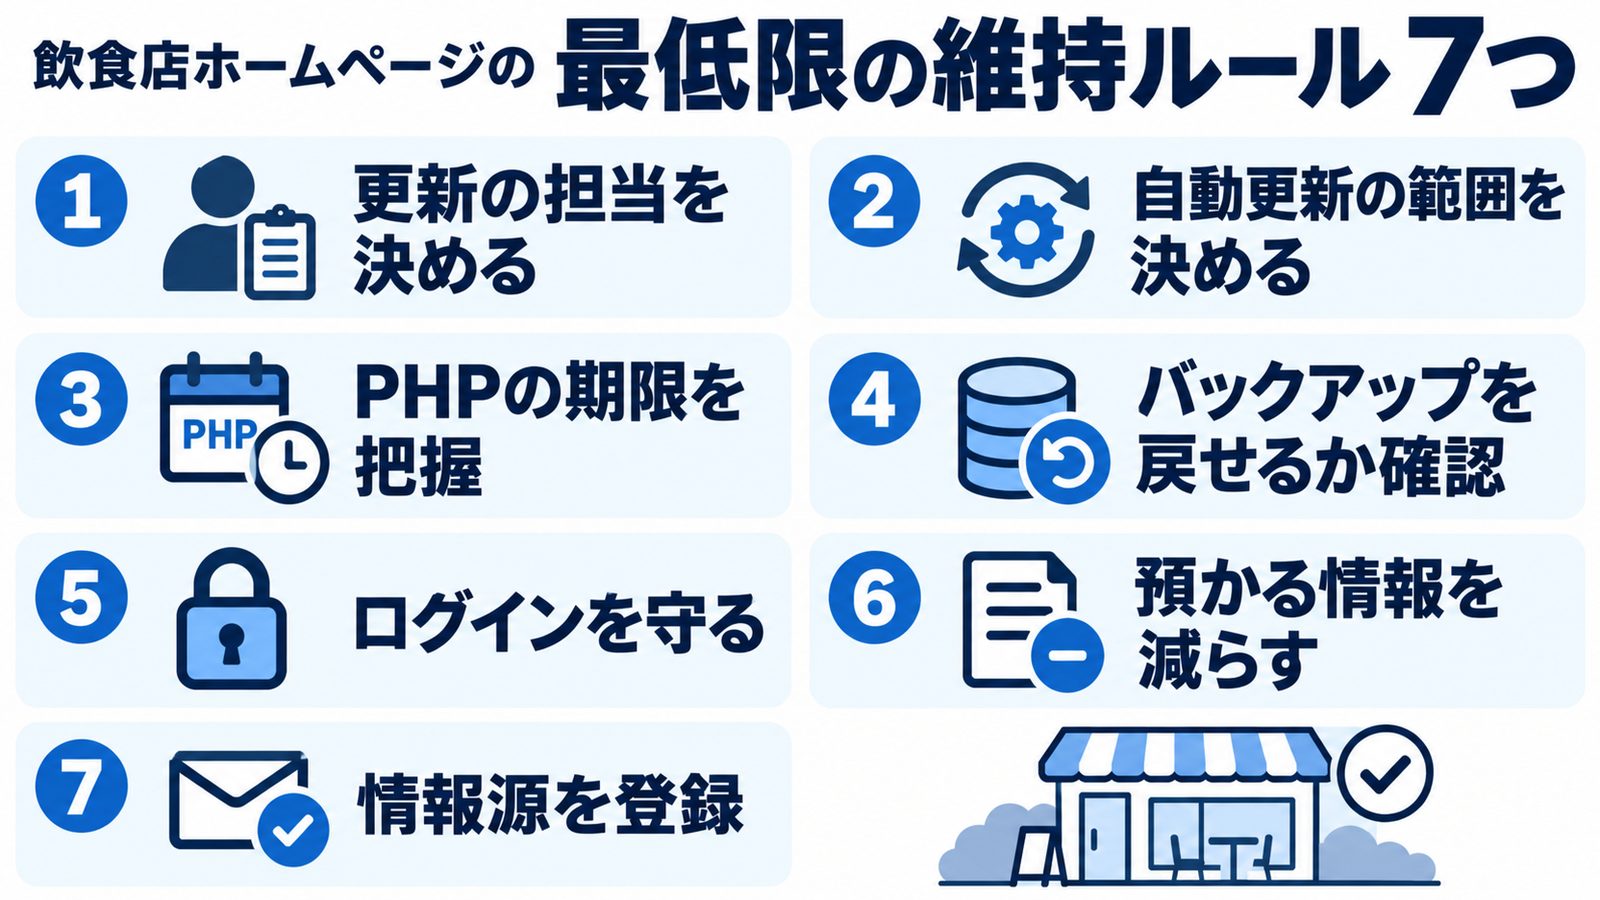
つまり、ホームページを持つ以上、手入れの担当と頻度を決めておくことが、規模に関係なく求められています。次の7つは、そのための最低限のルールです。
飲食店ホームページの最低限の維持ルール7つ
ルール1:更新の担当者を決める
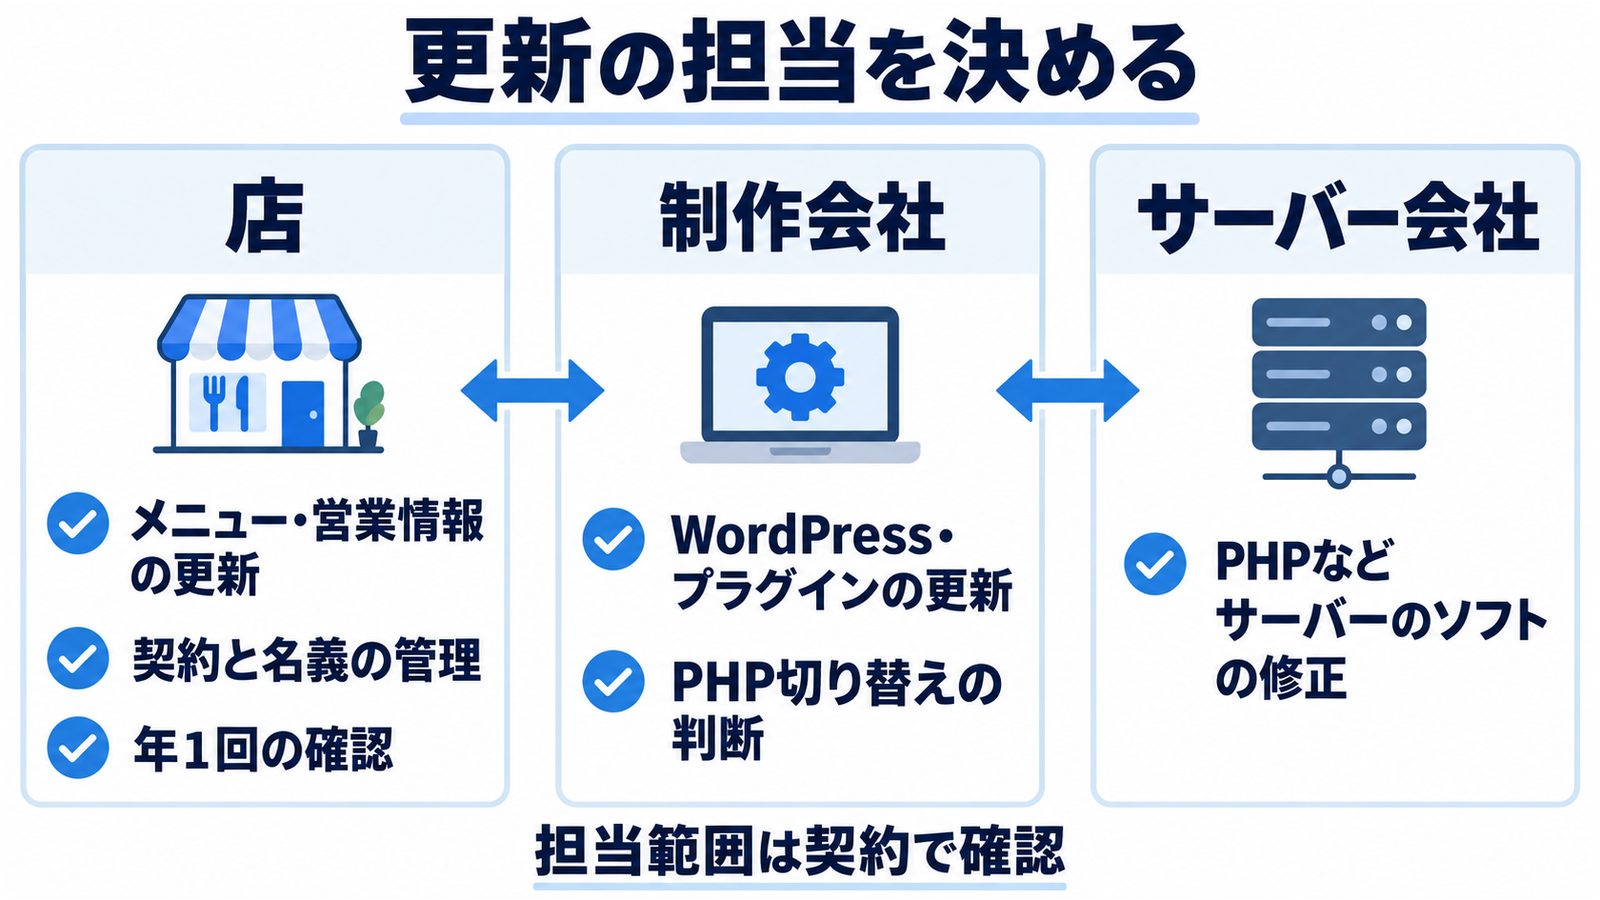
ホームページの「更新」には、実は別々の担当がいます。まず、次の表のどこを誰が受け持っているかを書き出してください。空欄が見つかれば、それが今いちばん危ないところです。
| 更新するもの | 担当の例 |
|---|---|
| メニュー・営業時間などの中身 | 店(自分またはスタッフ) |
| WordPress本体・プラグイン・テーマ | 制作会社(保守契約がある場合)または店 |
| PHPのバージョンの切り替え | 共用サーバーでは管理画面で版を切り替えられる場合がある。切り替えの判断と表示崩れの確認を、制作会社と店のどちらがやるかを決める |
| PHPなどサーバーのソフトの修正 | レンタルサーバー会社(共用サーバーの場合) |
| サーバー・ドメインの契約 | 店(名義と更新日を店が把握しておく) |
担当が制作会社なら、それが契約書や保守の内容に書かれているかまで確かめます。口約束のままだと、今回のような場面で「それは契約に入っていない」となりかねません。
ルール2:自動更新を「どこまで任せるか」決める
WordPress公式の説明では、WordPress本体の小さな更新(保守・セキュリティの更新)は、多くのサイトで初めから自動で入ります。一方、プラグインやテーマは、重大な脆弱性の修正など特別な場合を除き、設定しない限り自動では更新されません。サーバー会社の管理ツールで自動更新を設定できる場合もあります。
自動更新は手間を減らせる反面、更新のあとに表示が崩れることもあります。そこで店が決めるのは設定の方法ではなく、次の2点です。
- 自動に任せる範囲(本体だけか、プラグインも含めるか)
- 手動で更新する場合の頻度と担当(例:月1回、制作会社が更新して表示を確認する)
どちらにする場合も、WordPress公式は更新の前にバックアップを取ることを勧めています(ルール4)。
ルール3:PHPのサポート期限を把握する
今回いちばん差が出たのが、PHPのバージョンでした。PHPは版ごとにサポート期限が決まっていて、期限を過ぎると開発元からの修正が届かなくなります。PHPの公式サイトに載っている、セキュリティ修正の期限は次のとおりです(2026年10月22日確認)。
| PHPの版 | セキュリティ修正の期限 |
|---|---|
| 8.1以前 | 終了済み |
| 8.2 | 2026年12月31日 |
| 8.3 | 2027年12月31日 |
| 8.4 | 2028年12月31日 |
| 8.5 | 2029年12月31日 |
自店のPHPの版が分かったら、その期限をカレンダーに入れ、期限の半年ほど前に制作会社へ移行の相談をすると決めておくと慌てずに済みます。版を切り替えるとホームページの表示が崩れることがあるため、確認の時間を見込んでおくためです。自店の版の確かめ方は確認の手順の記事にまとめています。期限は毎年更新されるので、年1回、PHP公式の一覧を見直してください。
ルール4:バックアップは「戻せるか」まで確かめる
IPAは「中小企業の情報セキュリティ対策ガイドライン」第4.0版で、はじめに取り組む項目に「バックアップを取ろう!」を新たに加えました。WordPress公式も、データベースを含めて定期的にバックアップを取り、信頼できる場所に保管するよう勧めています。さらに、完全なバックアップがなければ、更新で不具合が出たときに元に戻すのはほぼ不可能だとしています。
店が確かめておくのは次の3点です。
- 誰が・どのくらいの頻度でバックアップを取っているか(サーバー会社の自動バックアップか、制作会社か)
- 何日分さかのぼれるか(改ざんに気づくのが遅れると、古いバックアップが必要になる)
- 実際に戻せるか、戻すのに費用がかかるか(「取っている」と「戻せる」は別の話です)
ルール5:ログインを守る
WordPress公式は、推測されにくいパスワード、2段階認証の利用、使っていないプラグインの削除を勧めています。店が見直すのは次のようなことです。
- 管理画面のパスワードが、店名や電話番号などから推測できるものになっていないか
- 2段階認証を使えるか(設定は制作会社に相談)
- 辞めたスタッフや、以前の制作会社のアカウントが残っていないか
- 使っていないプラグインやテーマが入ったままになっていないか
なお、今回のPHPの脆弱性のようにログインより手前で起きるものは、パスワードでは防げません(理由は10分まとめ)。ログインの守りは、更新(ルール1〜3)と組み合わせて効くものです。
ルール6:預かる情報を減らす
予約フォームや問い合わせフォームで預かった氏名・電話番号・メールアドレスは、万一ホームページが乗っ取られたときに持ち出されるおそれがあります。預かっていない情報は、漏れようがありません。
- フォームの入力項目を、本当に使うものだけに絞る(使っていない住所欄や生年月日欄はないか)
- フォームから届いたメールや一覧を、必要な期間を過ぎても残していないか
- 予約は、自店のサーバーで受けるのではなく、予約サービスやGoogleマップの予約リンクに任せる選択肢もある
Googleマップから予約を受ける方法はGoogleビジネスプロフィールに予約リンクを設定する方法、予約管理サービスの一例はRESZAIKO(レスザイコ)とは?で紹介しています。外部サービスに任せた場合、その仕組みの修正は提供元の担当になります。
ルール7:情報源を2つ登録する
今回、早く動けたかどうかは、知らせを受け取れたかどうかでも分かれました。次の2つを、店で誰が見るかまで決めておきます。
- 契約しているサーバー会社のお知らせ:サーバー会社からのメールが届くアドレスが、今も読まれているか(制作会社のアドレスや、退職者のアドレスになっていないか)
- IPAの「重要なセキュリティ情報」:今回のような重大な脆弱性の注意喚起が掲載される
IPAで「PHP」「WordPress」の注意喚起を見かけたら、制作会社に「うちは関係ありますか」と1通送る。それだけでも十分な備えになります。
制作会社との保守契約で確認すること
ホームページを制作会社に任せている場合、7つのルールの多くは保守契約の中身で決まります。WordPress公式も、サーバー会社を選ぶときに「バックアップと復元の手段があるか」「サーバーのソフトを最新に保っているか」を確認するよう勧めています。次の質問をそのまま制作会社に送ってください。
保守契約の確認リスト
- WordPress本体・プラグイン・テーマの更新は、契約に含まれていますか。頻度はどのくらいですか
- PHPのバージョンの切り替え(サポート期限が来たとき)は、契約に含まれていますか。別料金ですか
- 今回のような重大な脆弱性が公表されたとき、確認と連絡はしてもらえますか
- バックアップは誰が、どのくらいの頻度で取っていて、何日分さかのぼれますか。戻すのに費用はかかりますか
- 改ざんや乗っ取りが疑われたとき、どこまで対応してもらえますか。費用はどうなりますか
- 緊急時の連絡先と、対応できる曜日・時間はいつですか
- サーバーとドメインの契約名義、管理画面の管理者アカウントは、店のものになっていますか
- 契約を終えるとき、ログイン情報やデータは引き継いでもらえますか
答えが「含まれていない」でも、責める必要はありません。含まれていないと分かれば、誰が担うかを決められます。いちばん困るのは、どちらも相手がやっていると思い込んでいる状態です。
7番と8番は特に大切です。制作会社と連絡がつかなくなったとき、名義やログイン情報が店の手元になければ、サーバー会社に相談することも難しくなります。すぐに直せない状況での判断は、すぐ直せないときの記事で扱っています。
年1回のチェックリスト(印刷用)
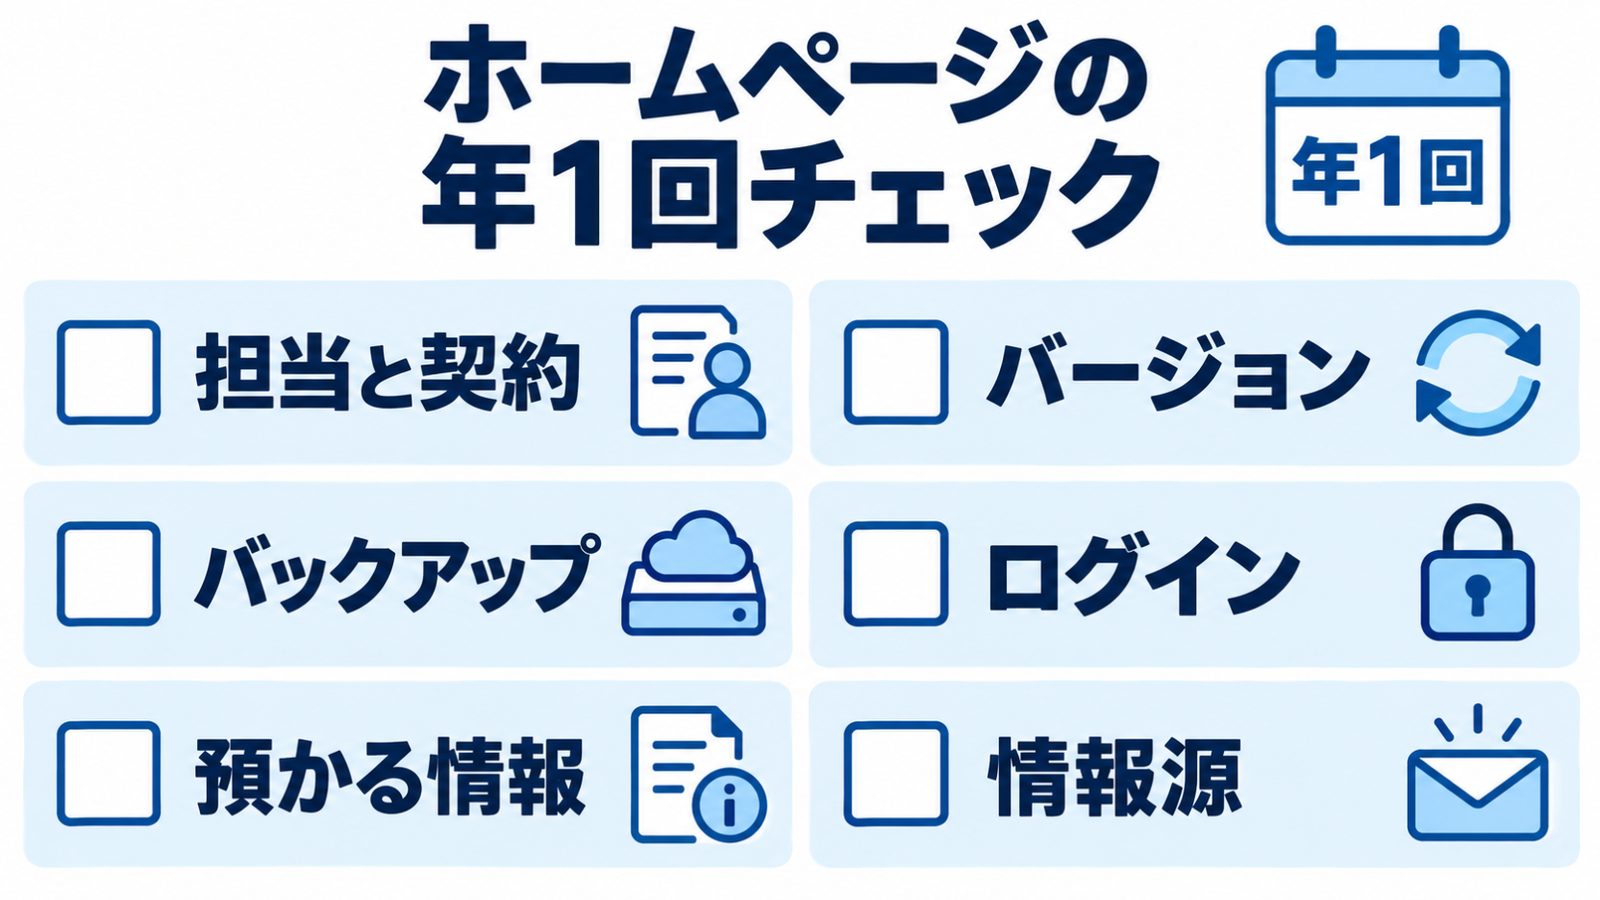
年に1回、決算の時期や、年末など覚えやすい時期に、次の項目を確かめてください。印刷して、答えを書き込んで保管しておくと、翌年の見直しが楽になります。
1. 担当と契約
- □ 更新の担当(中身・WordPress・PHP・サーバー契約)が全部埋まっている
- □ 制作会社の保守契約の内容を、今年も確認した
- □ サーバー・ドメインの名義と更新日を、店が把握している
2. バージョン
- □ PHPの版を確認し、サポート期限を記録した(期限まで1年を切っていれば移行を相談)
- □ WordPress本体・プラグイン・テーマが更新されている
- □ 使っていないプラグイン・テーマが残っていない
3. バックアップ
- □ 誰が・どの頻度で取っているかを把握している
- □ 何日分さかのぼれるか、戻す費用はいくらかを把握している
4. ログイン
- □ 管理画面のパスワードが推測されにくいものになっている
- □ 辞めた人・以前の業者のアカウントが残っていない
- □ 2段階認証を使えるか、制作会社に確認した
5. 預かる情報
- □ フォームの入力項目が、使うものだけになっている
- □ 古い問い合わせや予約の記録を、必要以上に残していない
6. 情報源
- □ サーバー会社からのメールが、今も読まれているアドレスに届いている
- □ IPAの「重要なセキュリティ情報」を見る人が決まっている
すべてにチェックが付かなくても大丈夫です。チェックが付かなかった項目が、来年までにやることのリストになります。
よくある誤解:信じなくていい話
- 「ホームページは作ったら終わり」→ 終わりません。PHPにもWordPressにもサポート期限があり、期限を過ぎた版には修正が届きません。
- 「制作会社に毎月払っているから、全部やってくれている」→ 契約の中身しだいです。保守費に何が含まれるかは契約ごとに違います。上の確認リストで中身を確かめてください。
- 「WordPressを更新していれば、PHPも新しくなっている」→ 別のものです。WordPressはホームページの仕組み、PHPはそれを動かすサーバー側のプログラムで、更新の担当も別です。
- 「バックアップはサーバー会社が取ってくれているはず」→ 契約やプランによって違います。取っているかどうかだけでなく、何日分さかのぼれるか、戻すのに費用がかかるかまで確かめてください。
- 「小さな店のサイトは狙われない」→ 規模は関係ありません。攻撃は機械的にサイトを探して試されます(詳しくは今日やることチェックリスト)。
店に合わせた進め方:最短で効く対応と、無理なく続く対応
最短で効く対応(今月中)
- ルール1の表を埋めて、担当の空欄を見つける
- PHPの版とサポート期限を確認する(8.2なら2026年12月31日まで)
- 制作会社に「保守契約の確認リスト」を送る
無理なく続く対応(毎年)
- 年1回のチェックリストを、決まった時期に見直す
- PHPの期限が近づいたら、半年前に移行を相談する
- 預かる情報を減らす方向で、フォームや予約の受け方を見直す
手入れの担当や費用を確保するのが難しい場合は、ホームページの役割そのものを小さくする選択肢もあります。IPAも今回の注意喚起で、維持管理の体制を確保できる見通しが立たない場合は、機能の縮小や公開の終了も含めて検討するよう求めています。
営業時間・メニュー・予約方法をGoogleビジネスプロフィールとSNSに集め、ホームページは「店の紹介」に絞る形です。Googleマップの整え方は飲食店のAI×MEO対策ガイド、ホームページに残すべき情報は飲食店ホームページに絶対必要な5つの要素が参考になります。
まとめ
- ホームページは作って終わりではない。必要なのは技術ではなく、「誰が・何を・いつやるか」を決めておくこと
- 最低限の維持ルールは、①更新の担当を決める ②自動更新の範囲を決める ③PHPのサポート期限を把握する ④バックアップを戻せるか確かめる ⑤ログインを守る ⑥預かる情報を減らす ⑦情報源を登録するの7つ
- 制作会社に任せている場合は、保守契約の中身を確認する。名義と管理者アカウントが店のものかは特に大切
- 年1回のチェックリストで、付かなかったチェックを翌年までの宿題にする
- 維持が難しければ、ホームページの役割を小さくし、Googleマップ・SNSに集める選択肢もある
被害が疑われるときの見分け方と初動は被害の見分け方と初動の記事で、連載の全体はシリーズまとめで確認できます。
PHPの脆弱性 連載(全8本)
- 今日やることチェックリスト(5分で動ける)
- PHPの脆弱性とは?10分まとめ
- うちの店は関係ある?影響判定
- 確認の手順(サイトヘルス・お知らせ・質問テンプレ)
- すぐ直せないときの決め方
- 乗っ取られていないかの見分け方と初動
- 飲食店ホームページの最低限の維持ルール(この記事)
- シリーズまとめ・更新履歴
出典
- The PHP Group「Supported Versions」(2026年10月22日確認)
- WordPress.org「Upgrading WordPress」(Advanced Administration Handbook・2026年10月22日確認)
- WordPress.org「Hardening WordPress」(Advanced Administration Handbook・2026年10月22日確認)
- IPA「中小企業の情報セキュリティ対策ガイドライン」(2026年10月22日確認)
- IPAプレス発表「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開(2026年3月27日・2026年10月22日確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日掲載・同日確認)
- IPA「重要なセキュリティ情報」(2026年10月22日確認)
本記事は2026年10月22日時点で公表されている資料にもとづいています。PHPのサポート期限や各社の提供内容は変わることがあるため、実際の判断は最新の公式情報と、契約先のサーバー会社・制作会社への確認にもとづいて行ってください。本記事は技術的な設定作業の手順を示すものではなく、これらの対策で被害を防げることを保証するものでもありません。
投稿者プロフィール
-
飲食店専門のWEB集客支援を行う、matoka株式会社(東京都品川区西五反田)の編集チームです。
普段の仕事は、Googleビジネスプロフィールの運用と口コミ対応(MEO対策)、食べログ・ホットペッパーグルメなどグルメサイトの運用代行、SNS運用とホームページ制作、訪日外国人向けの多言語対応、AIを使ったMEO支援(droptip)、そして成果報酬型のインフルエンサーPR「clues restaurant」の運営です。
このブログには、その現場で実際に手を動かして分かったことを書いています。AI検索(ChatGPTなど)に自分の店がどう出るかの確かめ方、口コミ返信やGoogleマップ投稿の時短、グルメサイトとMEOの使い分け、多言語メニュー、求人票、決済まわりのリスクまで、テーマはすべて店舗からの相談が出発点です。
編集方針は2つあります。営業の合間にスマホで読んでも、その日のうちに1つ試せる形で書くこと。そして成果を保証せず、うまくいかない条件や向かない店舗も併せて書くことです。
集客の困りごとは、matoka.co.jp のお問い合わせページからご相談いただけます。